

Este artigo foi traduzido automaticamente.
Visão geral
Este guia é para administradores e administradores de TI que migraram as suas organizações para a autenticação global Legora. Você mesmo executa a migração na página Migração de autenticação em Definições. A autenticação global fornece à sua organização o seu próprio endereço de início de sessão e uma configuração de início de sessão em Legora. A migração tem seis etapas. Os passos 2 a 5 dependem de como a sua organização utiliza o Legora, por isso verifique a tabela para ver quais se aplicam a si. Faça todas as alterações para além da configuração existente. Não remova URLs ou definições existentes até que a migração esteja concluída.Necessita da permissão Permitir que os membros configurem SSO e restrições de IP, que a função Admin inclui por defeito. A página Migração de autenticação aparece apenas quando a migração de self-service está ativada para a sua organização. Se tiver mais do que uma organização Legora, migre cada uma em separado. Não precisa de migrá-los ao mesmo tempo.
A página Migração de autenticação em Definições guia-o durante toda a migração, um passo de cada vez e pela mesma ordem deste guia. Mostra quais os testes que foram aprovados e o que ainda falta antes de concluir a migração.
Para abrir a página, a partir do seu nome no menu, selecione Definições > Pessoas > Migração de autenticação.
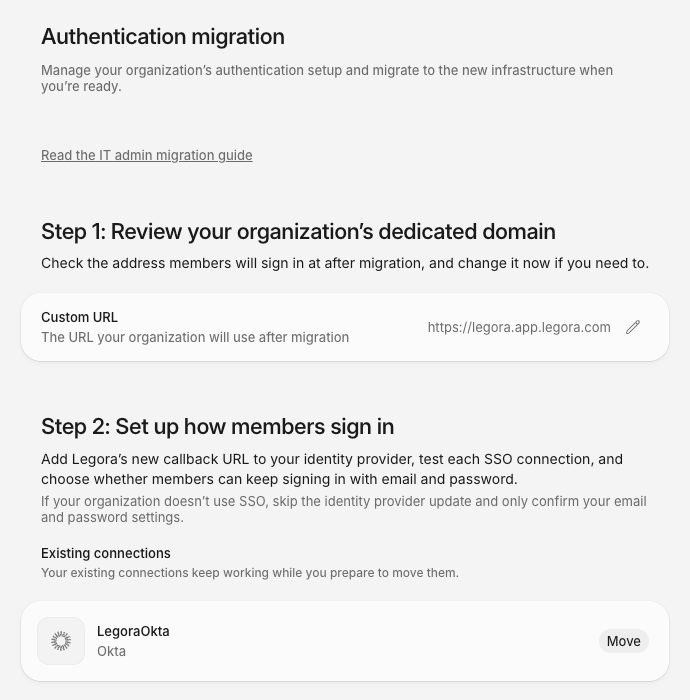
Passo 1: reveja o domínio dedicado da sua organização
Esta etapa define o endereço em que os seus utilizadores fazem login após a migração. A página Migração de autenticação mostra-a como URL personalizado, por exemplohttps://acme.app.legora.com.
Quando precisar deste passo: Sempre.
- Na página Migração de autenticação, reveja URL personalizado. Legora preenche para a sua organização.
- Para o alterar, selecione o ícone de edição junto a URL personalizado, introduza um novo Subdomínio e selecione Guardar.
Passo 2: configurar como os membros fazem login
Esta etapa configura a entrada para autenticação global. Regista o serviço de login global do Legora junto do seu fornecedor de identidade, como o Okta ou o Microsoft Entra ID, e escolhe se os membros mantêm o email e a palavra-passe. As suas ligações existentes continuam a funcionar enquanto prepara as novas.Quando precisar deste passo: A sua organização usa SSO. Caso contrário, ignore as alterações do fornecedor de identidade e confirme apenas e-mail e palavra-passe de início de sessão. Não pode concluir a migração sem esta confirmação.
- SAML:
https://sso.legora.com/api/oauth/saml - Ligação OpenID (OIDC):
https://sso.legora.com/api/oauth/oidc
- Okta: O Okta suporta SAML e OIDC. Adicione o URL do protocolo que utiliza para Legora em URIs de redireccionamento de início de sessão nas definições da aplicação Legora.
- ID de entrada da Microsoft: Utilize o OIDC. Adicione o URL de retorno de chamada OIDC aos URI de redireccionamento do registo da aplicação Legora. Consulte Visão geral da integração - Logon único do Entra ID.
- Outros fornecedores de identidade: adicione o URL de retorno de chamada para o protocolo do seu fornecedor, seguindo a documentação do seu fornecedor.
SAML ligações
O registo de uma aplicação SAML está ligado ao ID da entidade Legora, pelo que não pode apontar a sua aplicação SAML existente para autenticação global. Em vez disso, crie um novo:- No seu fornecedor de identidade, crie um novo registo de aplicação SAML.
- Copie Legora ID da entidade e Legora URL do ACS das Novas SAML definições da aplicação na página Migração de autenticação para o novo registo da aplicação:
- ID da entidade, URI de público ou identificador:
https://sso.legora.com - URL ACS, URL de login único ou URL de resposta:
https://sso.legora.com/api/oauth/saml
- ID da entidade, URI de público ou identificador:
- Adicione os atributos de SAML instruções de atributos.
- Deixe a sua aplicação SAML existente como está. Continua a servir logins até concluir a migração.
SAML instruções de atributos
Legora lê o endereço de e-mail e o nome de cada membro da afirmação SAML. Corresponde aos atributos pelo nome exato e não pode ligar um membro sem um endereço de e-mail. No Okta, defina estes valores na nova aplicação SAML:
Nomeie o atributo de e-mail como
email. Legora não lê outros nomes, como por exemplo mail.
Noutros fornecedores de identidade, envie o e-mail comercial do membro num atributo denominado email. Envie o nome e o apelido como given_name e family_name.
OpenID Connect Escopos e declarações
Se o seu fornecedor de identidade perguntar quais os escopos OIDC Legora que necessitam, ative estes:openid: Obrigatório para login no OIDC.profile: Fornece o nome do utilizador.email: Fornece o endereço de e-mail comercial do utilizador.
Ligue e teste
- Em Ligações existentes, selecione Mover junto de cada ligação OIDC para a transferir.
- Em Novas ligações, selecione Adicionar para adicionar cada nova ligação SAML.
- Selecione Executar teste em cada ligação e inicie sessão com o seu fornecedor de identidade.
Login por e-mail e password
Esta configuração decide se os membros podem entrar com e-mail e palavra-passe após a migração. O cartão E-mail e palavra-passe aparece quando os membros iniciam sessão com uma palavra-passe hoje. As alterações serão aplicadas imediatamente à nova página de início de sessão, e os membros continuarão a utilizar a sua página de início de sessão atual até a migração estar concluída.- A sua organização utiliza SSO: Em Manter login com e-mail e palavra-passe após a migração?, escolha Sim, manter e-mail e palavra-passe ou Não, utilize apenas SSO e selecione Guardar.
- A sua organização não utiliza SSO: Selecione Confirmar para guardar o e-mail e a palavra-passe.
Passo 3: Atualizar URLs de retorno de chamada de integração
Esta etapa permite que as suas integrações enviem os utilizadores de volta para Legora após se ligarem. Adiciona um novo URL de redireccionamento nas definições de administração de cada integração.Quando precisar deste passo: A sua organização utiliza iManage local, SharePoint, Google Drive ou Microsoft 365 com a sua própria aplicação Entra. O passo 3 na página Migração de autenticação lista iManage no local, SharePoint e Google Drive quando precisa de os atualizar. O Microsoft 365 não está lá listado, por isso verifique você mesmo a configuração da aplicação Entra.
Utilize estes URLs exatos, mesmo que os seus utilizadores iniciem sessão no seu URL personalizado.
Verificar: No passo 3 da página Migração de autenticação, selecione Executar teste para cada integração e conclua o login no pop-up. Cada um mostra Aprovado. Se o seu navegador bloquear o pop-up, permita pop-ups para Legora e tente novamente.
Passo 4: Instale os suplementos globais do Word e do Outlook
Este passo prepara os suplementos globais do Word e do Outlook, que substituem os suplementos regionais. Os suplementos regionais deixam de funcionar assim que conclui a migração, e os suplementos globais só funcionam depois disso.Quando precisar deste passo: A sua organização utiliza o complemento Legora Word ou Outlook. Implemente os suplementos globais antes de ativar a autenticação global no passo 6.
- Gerido centralmente pela TI: Implemente os add-ons globais do Microsoft AppSource. Consulte Suplemento do Outlook para administradores e Como ativo o Word Add-in para utilizadores na minha organização Legora?.
- Instalado pelos utilizadores: Peça aos utilizadores para instalarem o Global Word Add-in e o Global Outlook Add-in do Microsoft AppSource.
- No local: implemente o manifesto Global Word e o manifesto Global Outlook.
Passo 5: Atualizar as regras de firewall
Esta etapa permite que a sua rede alcance os serviços de login globais. Aplique as regras ao tráfego de saída e ao tráfego de entrada sempre que a sua configuração de rede, proxy ou firewall necessitar.Quando necessitar deste passo: A sua rede, proxy ou firewall restringe o tráfego a Legora.
- O seu URL personalizado do passo 1, por exemplo
https://acme.app.legora.com https://app.legora.comhttps://login.legora.comhttps://identity.legora.comhttps://token.legora.comhttps://sso.legora.com, se utilizar SSOhttps://auth.legora.comhttps://word-addin.legora.com, para o Global Word Add-inhttps://outlook-addin.legora.com, para o Global Outlook Add-in
auth.eu.legora.com, permitidos. Para a lista completa, consulte Legora requisitos de rede e domínio.
Verifique: Num dispositivo na sua rede empresarial, abra o seu URL personalizado e inicie sessão. Em seguida, peça a um pequeno grupo de utilizadores para fazer o mesmo e confirme se o trabalho normal, incluindo integrações, ainda funciona.
Também pode abrir connectivity.legora.com na sua rede empresarial. Verifica os domínios de login globais e cria um relatório que pode enviar para support@legora.com.
Passo 6: Ative a autenticação global
Esta etapa muda toda a sua organização para a autenticação global. Não pode desfazer isso, por isso planeie fora do horário de trabalho e informe os seus utilizadores com antecedência.Quando precisar deste passo: Sempre, depois de completar os passos que se aplicam a si.
- Selecione o seu URL personalizado para abrir a nova página de início de sessão num novo separador. Faça login para verificar se a sua configuração da etapa 2 funciona. Os membros continuarão a utilizar a sua página de início de sessão atual até a migração estar concluída.
- Se a sua organização exigir autenticação de dois fatores, escolha Transferir definições de MFA para manter o requisito ou Ignorar transferência.
- Selecione Concluir migração.
- Reveja o URL personalizado na confirmação e selecione Concluir migração.
- O seu URL personalizado está definido.
- Cada ligação SSO ativa mostra Aprovado.
- Pelo menos um método de início de sessão está ativo e a sua configuração de e-mail e palavra-passe está guardada.
- Fez uma escolha de MFA se a sua organização exigir autenticação de dois fatores.
O que acontece quando conclui a migração
A mudança aplica-se a todos na sua organização ao mesmo tempo:- Os utilizadores permanecem ligados. Ninguém será desligado quando concluir a migração.
- SSO utilizadores continuem a fazer login através de SSO e não notarão qualquer diferença.
- Os utilizadores de e-mail e palavra-passe definem uma palavra-passe na próxima vez que fizerem login. Legora envia por e-mail um código de Redefina a sua Legora palavra-passe, sendo que a nova palavra-passe deve ter pelo menos 15 caracteres. Para obter os passos do utilizador, consulte Porque é que não consigo iniciar sessão em Legora?.
- Autenticação de dois fatores: se tiver transferido as definições de MFA, os membros voltarão a configurar a autenticação de dois fatores após a migração.
- URLs regionais: os utilizadores que abrem um URL Legora regional enquanto estão ligados são reencaminhados para o seu URL personalizado.
- Suplementos: os suplementos regionais do Word e do Outlook deixam de funcionar e solicitam aos utilizadores que alterem. Se ainda não implementou os suplementos globais da etapa 4, implemente-os já.
- Definições: a página Migração de autenticação foi removida. Gere o login em Definições > Pessoas > Autenticação. Consulte Como gerir a autenticação da minha organização?.
- Perfil: na página Definições > Pessoal > Perfil de cada membro, Entrar em Acesso ao espaço de trabalho mostra Global. Utilize-o para confirmar a migração aplicada.
Perguntas frequentes
Estas respostas abordam questões comuns de administradores e utilizadores durante e após a migração.Como é que os utilizadores fazem login no aplicativo móvel?
Após a migração, os utilizadores fazem login na aplicação móvel Legora novamente. No ecrã de login, selecionam Global como região de dados e, em seguida, fazem login com o método habitual. Consulte Legora Perguntas frequentes sobre aplicações móveis.O que acontece aos chats Assistant e Agent?
Os chats Agent e os chats do Outlook Assistant são armazenados em Legora, pelo que permanecem disponíveis nos suplementos globais. Os utilizadores não precisam de fazer nada. Os chats do Word Assistant, incluindo os resultados do Playbook, são armazenados no Word Add-in regional e não são movidos. Os utilizadores podem exportá-los do Word Add-in regional e importá-los para o Word Add-in Global. O suplemento regional ainda oferece Exportar agora após a migração. Consulte Como mover o seu histórico Word Add-in Assistant para o Suplemento Global.Ainda podemos convidar outros clientes Legora para o nosso Portal?
Sim, uma vez que ambas as organizações estão em autenticação global. Até lá, os Portal convites para outro Legora cliente não funcionam. Os convites para clientes que não utilizam Legora não são afetados.Posso desfazer a migração?
Não. Depois de selecionar Concluir migração, a sua organização permanecerá na autenticação global e não poderá alterar o URL personalizado.Preciso de migrar todas as minhas Legora organizações ao mesmo tempo?
Não. Migre cada organização a partir da sua própria página Migração de autenticação, sempre que estiver pronto.Porque é que o https://sso.legora.com mostra “404 Not Found”?
sso.legora.com é um serviço de login, não um website, pelo que o seu endereço raiz mostra 404 Not Found por design. SSO ainda funciona. Utilize os URLs de chamada de retorno completos da etapa 2 e teste com Executar teste.
Porque é que uma ligação SAML falha no teste?
Verifique se a asserção envia o endereço de e-mail do membro num atributo denominado exatamenteemail. Outros nomes, como mail, não são lidos. Para os valores Okta, consulte SAML instruções de atributos.