

Dit artikel is automatisch vertaald.
Integratiegids: SAML 2.0 Single Sign-On
Deze gids geeft instructies voor IT-beheerders om Single Sign-On (SSO) te configureren tussen uw SAML 2.0-compatibele Identity Provider (IdP) en het Legora-platform. Zo kunnen uw gebruikers zich bij Legora aanmelden met hun bedrijfscredentials.Hoe het werkt
De SSO-implementatie van Legora maakt gebruik van het SAML 2.0-protocol. De configuratie is een interactief, begeleid proces dat een vertrouwensrelatie tot stand brengt tussen de IdP van uw organisatie (zoals Okta, ADFS, PingFederate, enz.) en Legora. Dit gebeurt door SAML-metadata uit te wisselen tussen uw IT-team en ons platform.Vereisten
- U moet administratieve toegang hebben tot de SAML 2.0 Identity Provider van uw organisatie.
- U moet administrator zijn in uw Legora-organisatie.
Setupinstructies
Het setupproces is een begeleide flow waarbij configuratiedetails worden uitgewisseld tussen uw Identity Provider en het Legora-platform.Stap 1: Start het SSO-verzoek
Neem om te beginnen contact op met uw Legora-vertegenwoordiger of ons supportteam. U moet hen de naam geven van de Legora-organisatie waarvoor u SSO wilt inschakelen. Zodra u ons hebt geïnformeerd, starten wij aan onze kant een SSO-configuratieflow.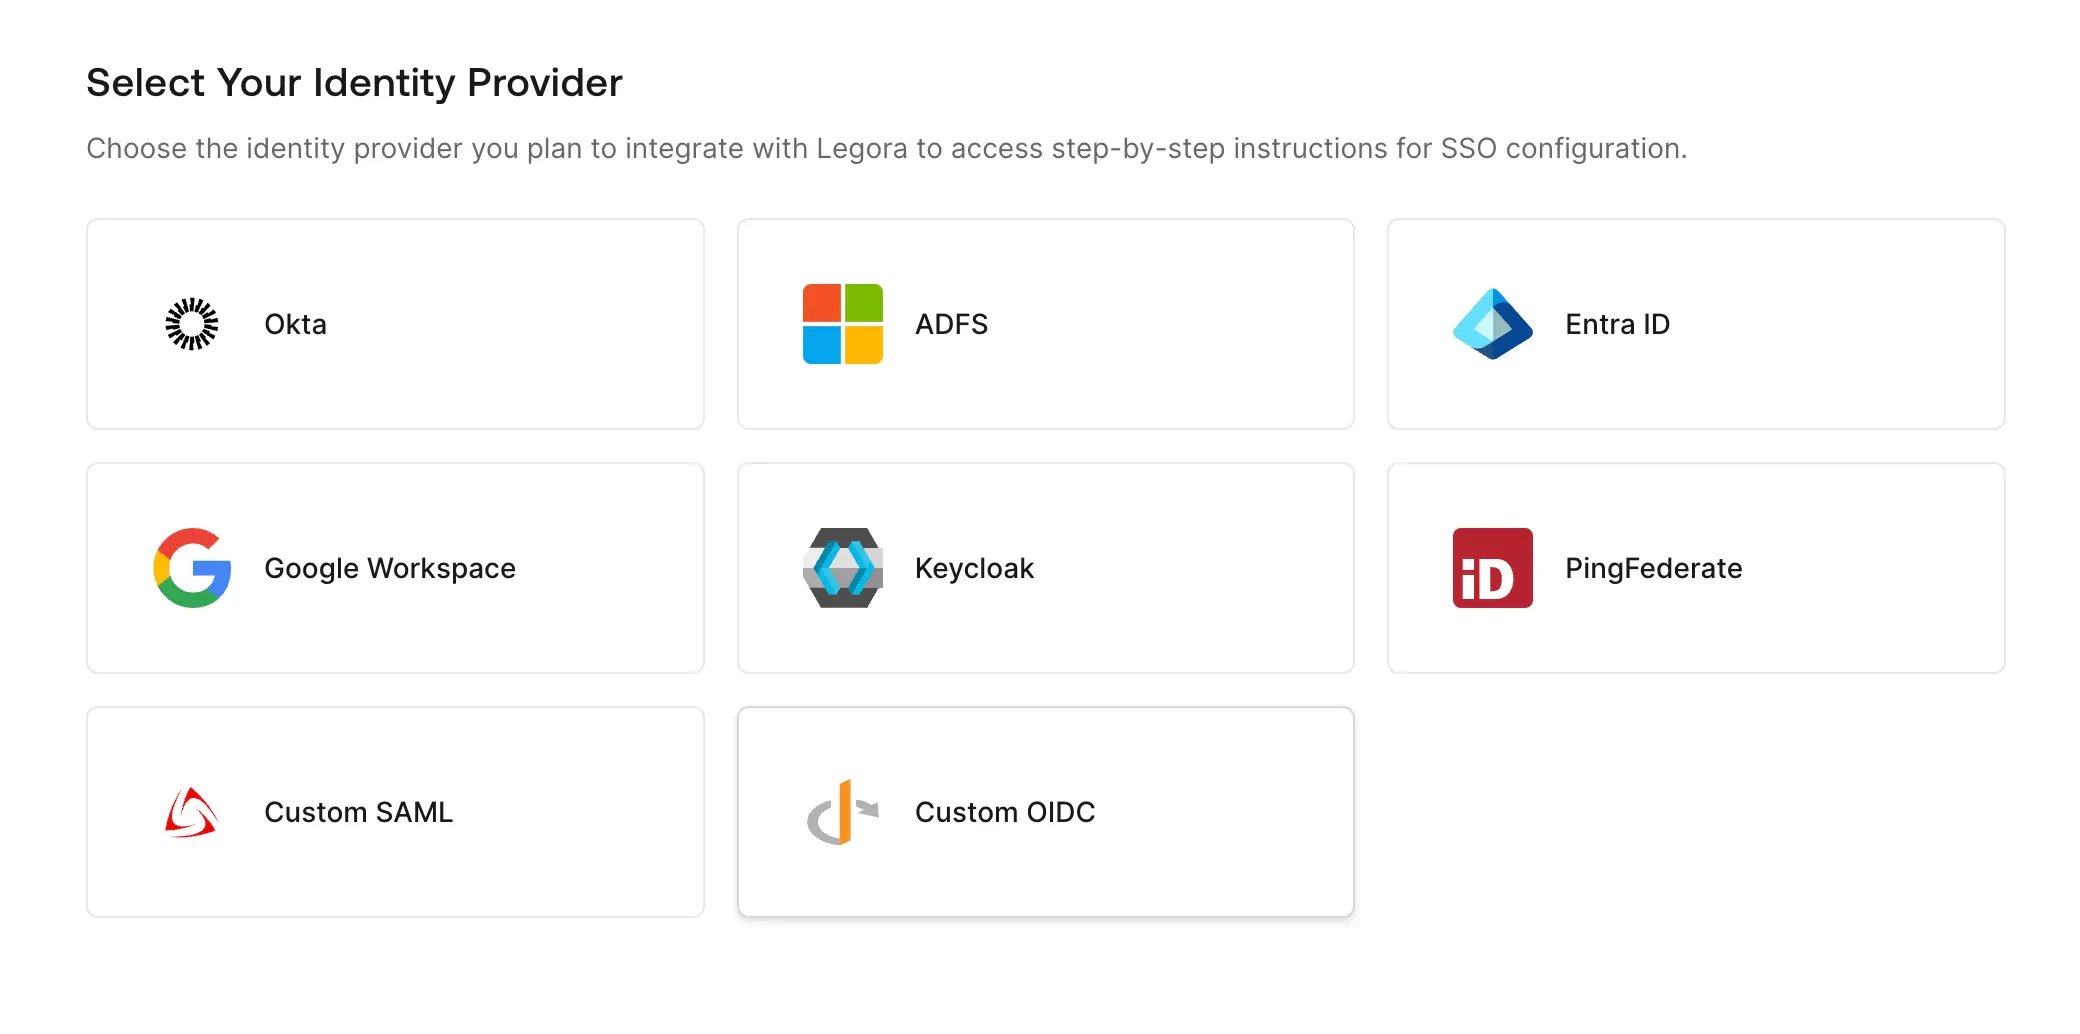
Stap 2: Configureer uw Identity Provider met de details van Legora
De flow geeft u twee belangrijke artefacten uit ons systeem die u nodig hebt om de SAML-applicatie in uw IdP te maken:- Single Sign-On URL
-
Service Provider Entity ID
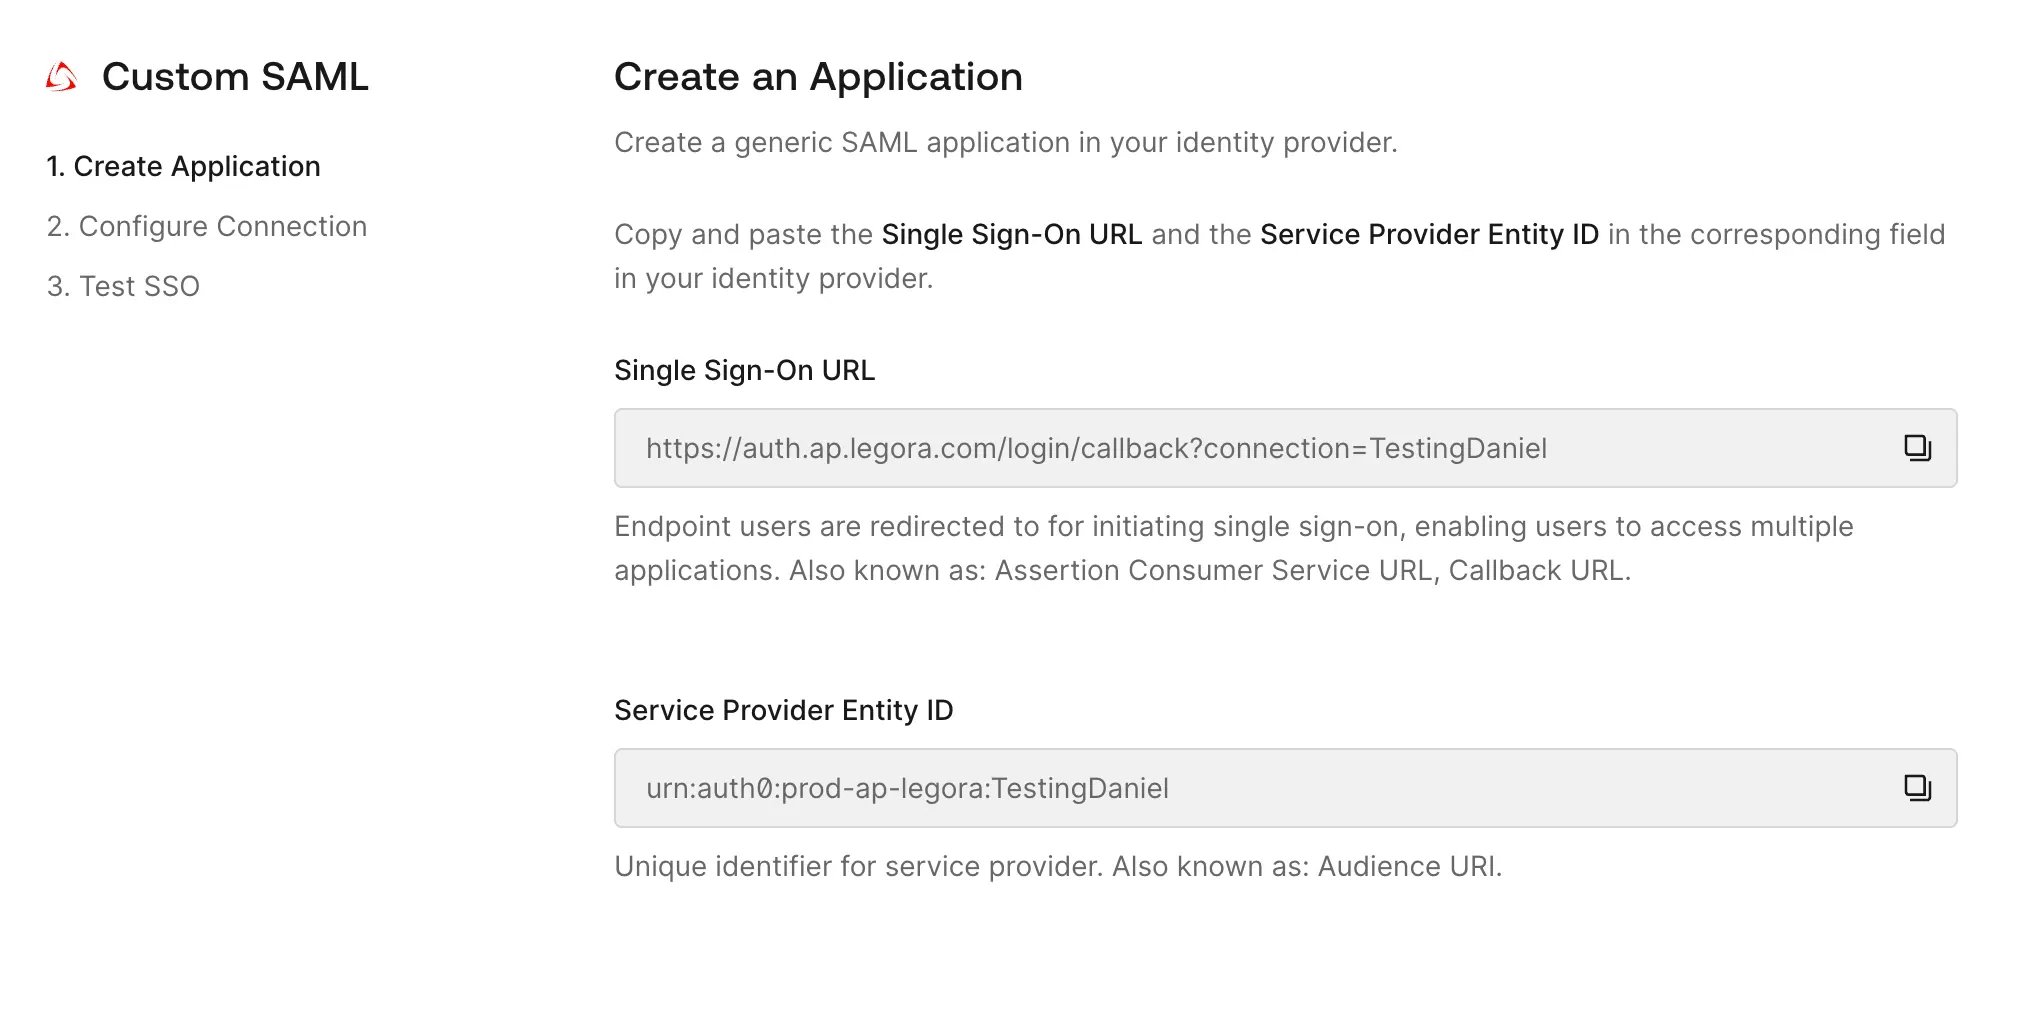
- Maak een nieuwe SAML 2.0-applicatie voor Legora.
- Wanneer om de serviceproviderdetails wordt gevraagd, voert u de Single Sign-On URL en Entity ID exact in zoals de setupflow ze toont. Kopieer ze uit de flow en niet van deze pagina, omdat de waarden afhangen van de regio waarin uw organisatie draait.
-
Configureer Attribute Mapping (vereist): Configureer uw IdP om de volgende attributen in de SAML-assertion te sturen. De attribuutnamen moeten exact overeenkomen, omdat Legora ze gebruikt om gebruikers te provisioneren en te identificeren.
-
email -
given_name -
family_name
-
Stap 3: Geef de details van uw Identity Provider door aan Legora
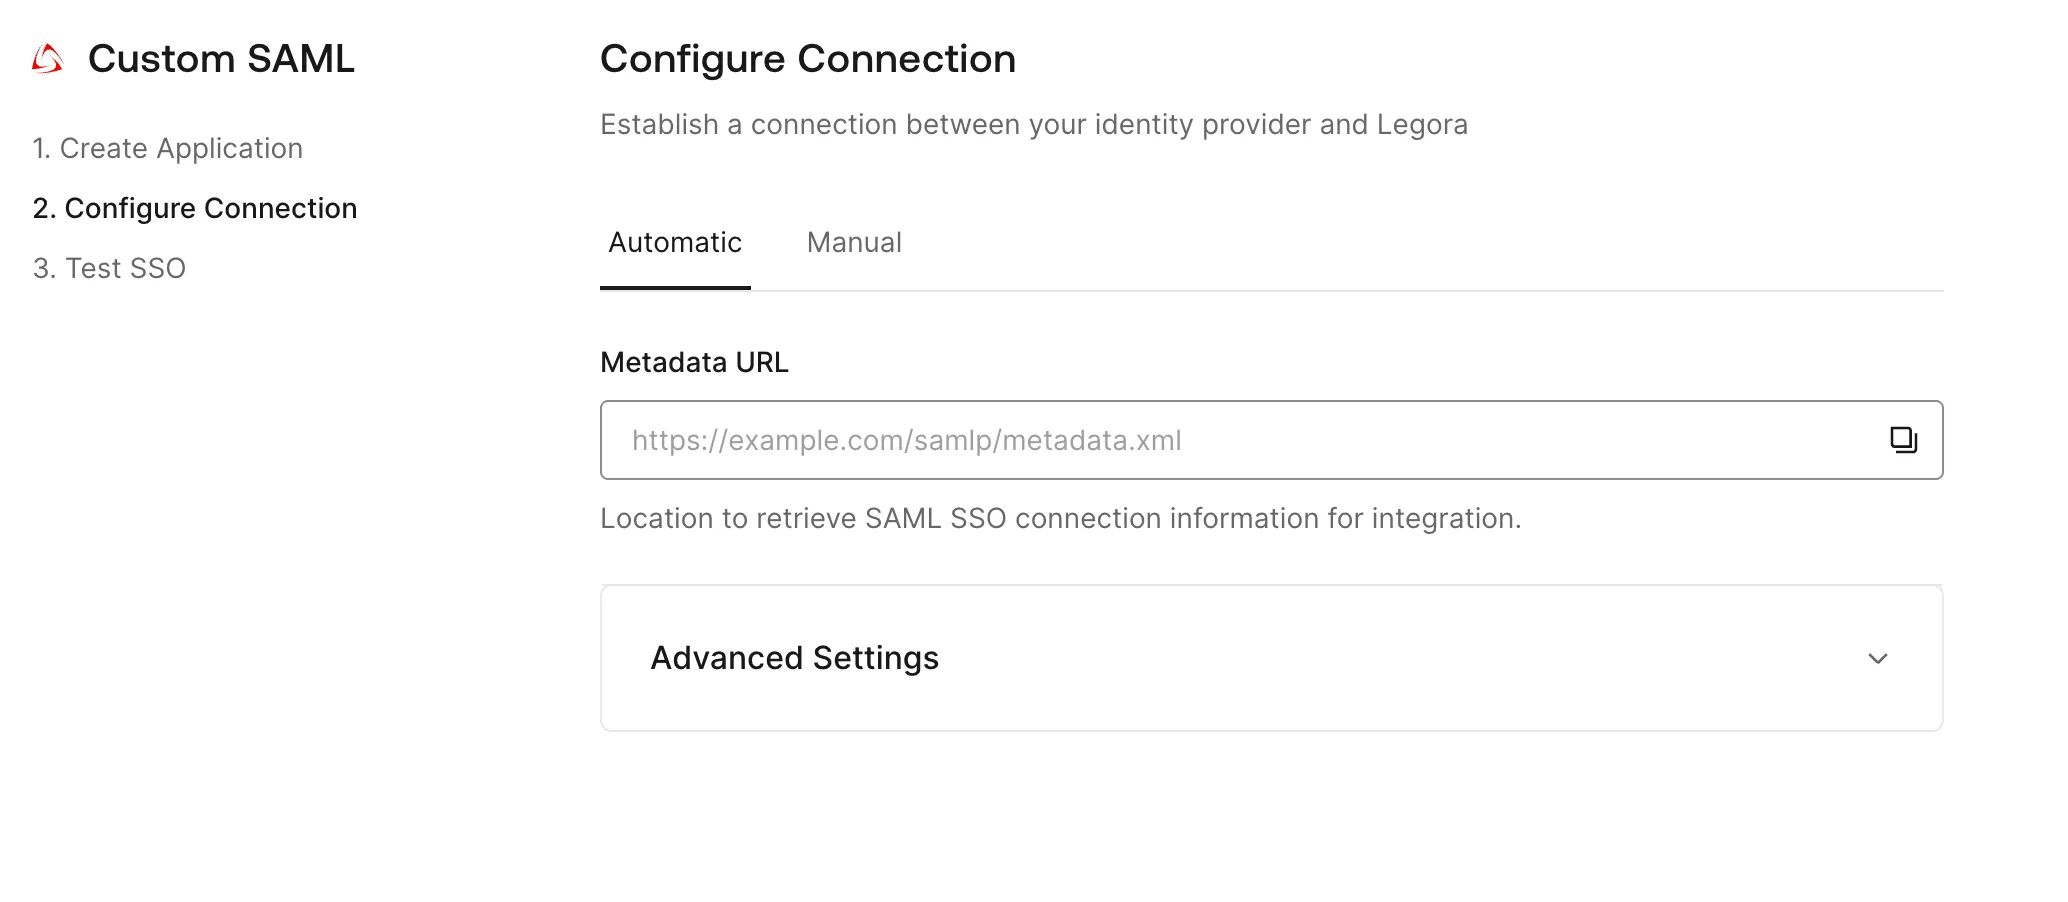
Nadat u de applicatie in uw IdP hebt geconfigureerd, is de volgende stap in de flow om Legora de metadata van uw IdP te geven. U hebt twee opties:-
Optie A (aanbevolen - automatische configuratie): Geef ons de Metadata URL van uw IdP. Dit zorgt voor de snelste en meest betrouwbare configuratie.
-
Optie B (handmatige configuratie): Als er geen metadata-URL beschikbaar is, moet u het volgende handmatig aanleveren:
- Single Sign-On Login URL (ook bekend als SSO URL of SAML 2.0 Endpoint)
-
X.509 Signing Certificate (lever dit aan als bijgevoegd bestand, doorgaans een
.pemof.cer).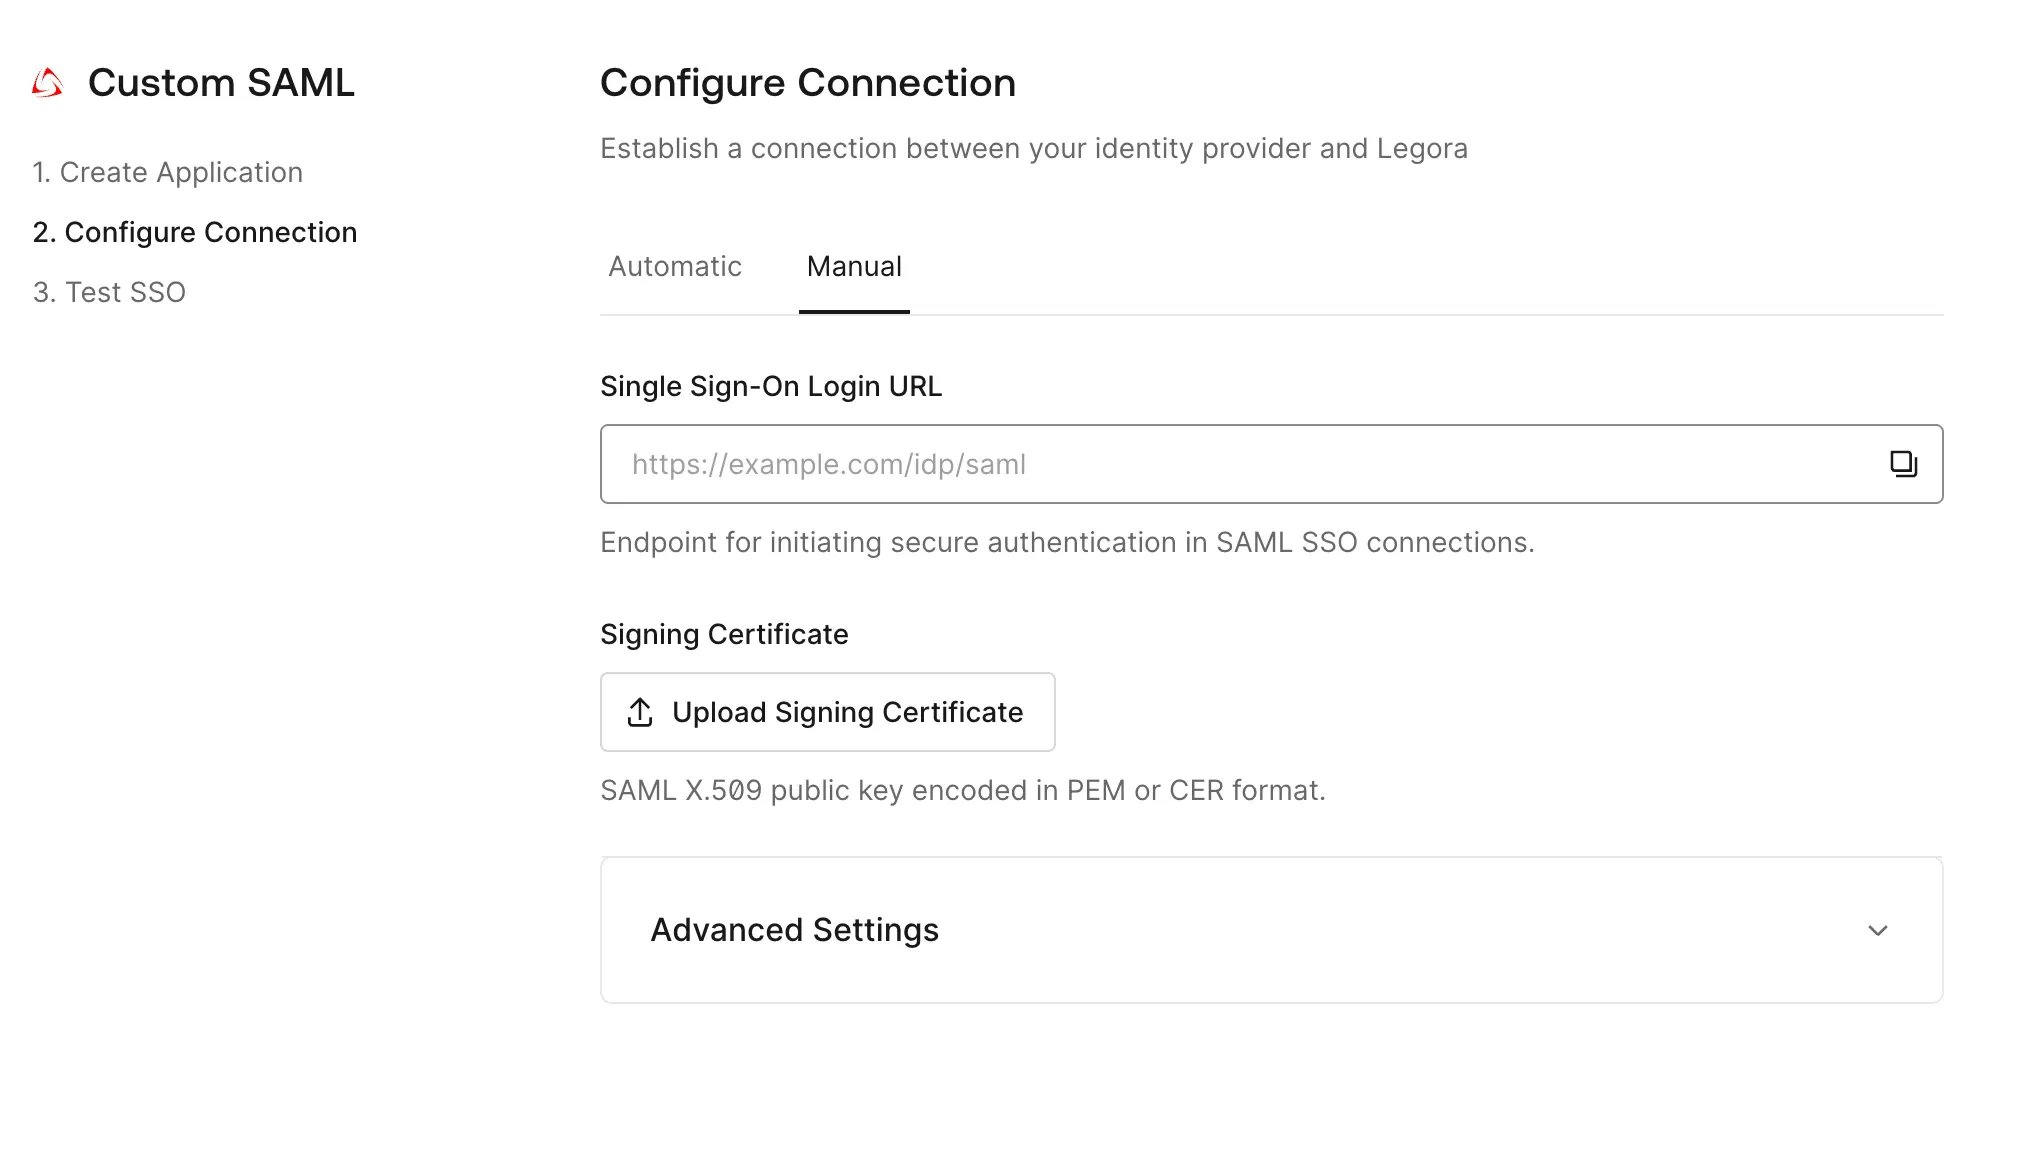
Stap 4: Test de verbinding
Zodra de verbinding aan beide kanten is geconfigureerd, is de laatste stap om deze te testen.- Wijs een testgebruiker toe: Zorg in uw Identity Provider dat de gebruiker waarmee u test is toegewezen of toegang heeft tot de nieuwe Legora SAML-applicatie.
- Start de test: In de volgende stap van de flow wordt u gevraagd de verbinding te testen.
- Meld u aan: Probeer u aan te melden bij Legora. U zou moeten worden doorgestuurd naar de SSO-aanmeldpagina van uw organisatie. Na succesvolle authenticatie bent u weer aangemeld bij Legora.
Migreren naar het nieuwe authenticatieprotocol van Legora
Deze sectie geldt alleen als uw organisatie migreert naar het nieuwe authenticatieprotocol van Legora. Als u SAML SSO voor het eerst opzet, bent u klaar na stap 4. Voeg de nieuwe configuratie toe naast uw huidige setup. Verwijder op geen enkel moment tijdens de migratie bestaande URL’s of instellingen. Een SAML-appregistratie is gekoppeld aan de Entity ID van de serviceprovider, dus uw bestaande appregistratie kan niet worden omgezet naar het nieuwe platform. Maak in plaats daarvan een nieuwe SAML-appregistratie:- Maak in de beheerconsole van uw identityprovider een nieuwe SAML 2.0-appregistratie voor Legora.
-
Voer deze serviceproviderdetails in:
-
Entity ID, Audience URI of Identifier:
https://sso.legora.com/ -
ACS URL, Single Sign-On URL of Reply URL:
https://sso.legora.com/api/oauth/saml
-
Entity ID, Audience URI of Identifier:
-
Map dezelfde
email,given_name, enfamily_nameattributen die in stap 2 worden beschreven. - Laat uw bestaande SAML-appregistratie onaangeroerd. Deze blijft logins bedienen tot uw organisatie de migratie afrondt.
- Om de nieuwe verbinding te testen, selecteert u via uw naam in het menu Instellingen > People > Authentication migration, voert u de verbindingstest uit voor uw SSO-verbinding en bevestigt u dat deze Passed toont.
Probleemoplossing
-
Aanmelden mislukt / User Not Found: Dit wordt vaak veroorzaakt door onjuiste attribute mapping. Zorg dat
email,given_name, enfamily_nameexact zo worden verzonden als genoemd in de SAML-assertion. Bevestig ook dat de testgebruiker is toegewezen aan de applicatie in uw IdP. - Redirectproblemen of Invalid Request: Dit kan gebeuren als de Single Sign-On URL of Entity ID in de configuratie van uw IdP niet exact overeenkomt met de waarden die Legora heeft verstrekt. Controleer deze waarden zorgvuldig.