> ## Documentation Index
> Fetch the complete documentation index at: https://support.legora.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Guía de integración de SAML SSO
> Configure el inicio de sesión único con cualquier proveedor de identidad SAML 2.0.
Este artículo se ha traducido automáticamente.
Guía de integración: inicio de sesión único SAML 2.0
Esta guía ofrece instrucciones para que los administradores de TI configuren el inicio de sesión único (SSO) entre su proveedor de identidad (IdP) compatible con SAML 2.0 y la plataforma Legora. Esto permitirá que sus usuarios inicien sesión en Legora con sus credenciales corporativas.
Cómo funciona
La implementación de SSO de Legora aprovecha el protocolo SAML 2.0. La configuración es un proceso interactivo y guiado que establece una relación de confianza entre el IdP de su organización (como Okta, ADFS, PingFederate, etc.) y Legora. Esto se logra intercambiando metadatos SAML entre su equipo de TI y nuestra plataforma.
Requisitos previos
* Debe tener acceso administrativo al proveedor de identidad SAML 2.0 de su organización.
* Debe ser administrador en su organización de Legora.
***
Instrucciones de configuración
El proceso de configuración es un flujo guiado que implica intercambiar detalles de configuración entre su proveedor de identidad y la plataforma Legora.
Paso 1: Inicie la solicitud de SSO
Para empezar, contacte a su representante de Legora o a nuestro equipo de soporte. Deberá indicarles el nombre de la organización de Legora para la que quiere habilitar el SSO.
Una vez que nos haya notificado, iniciaremos un flujo de configuración de SSO de nuestro lado.
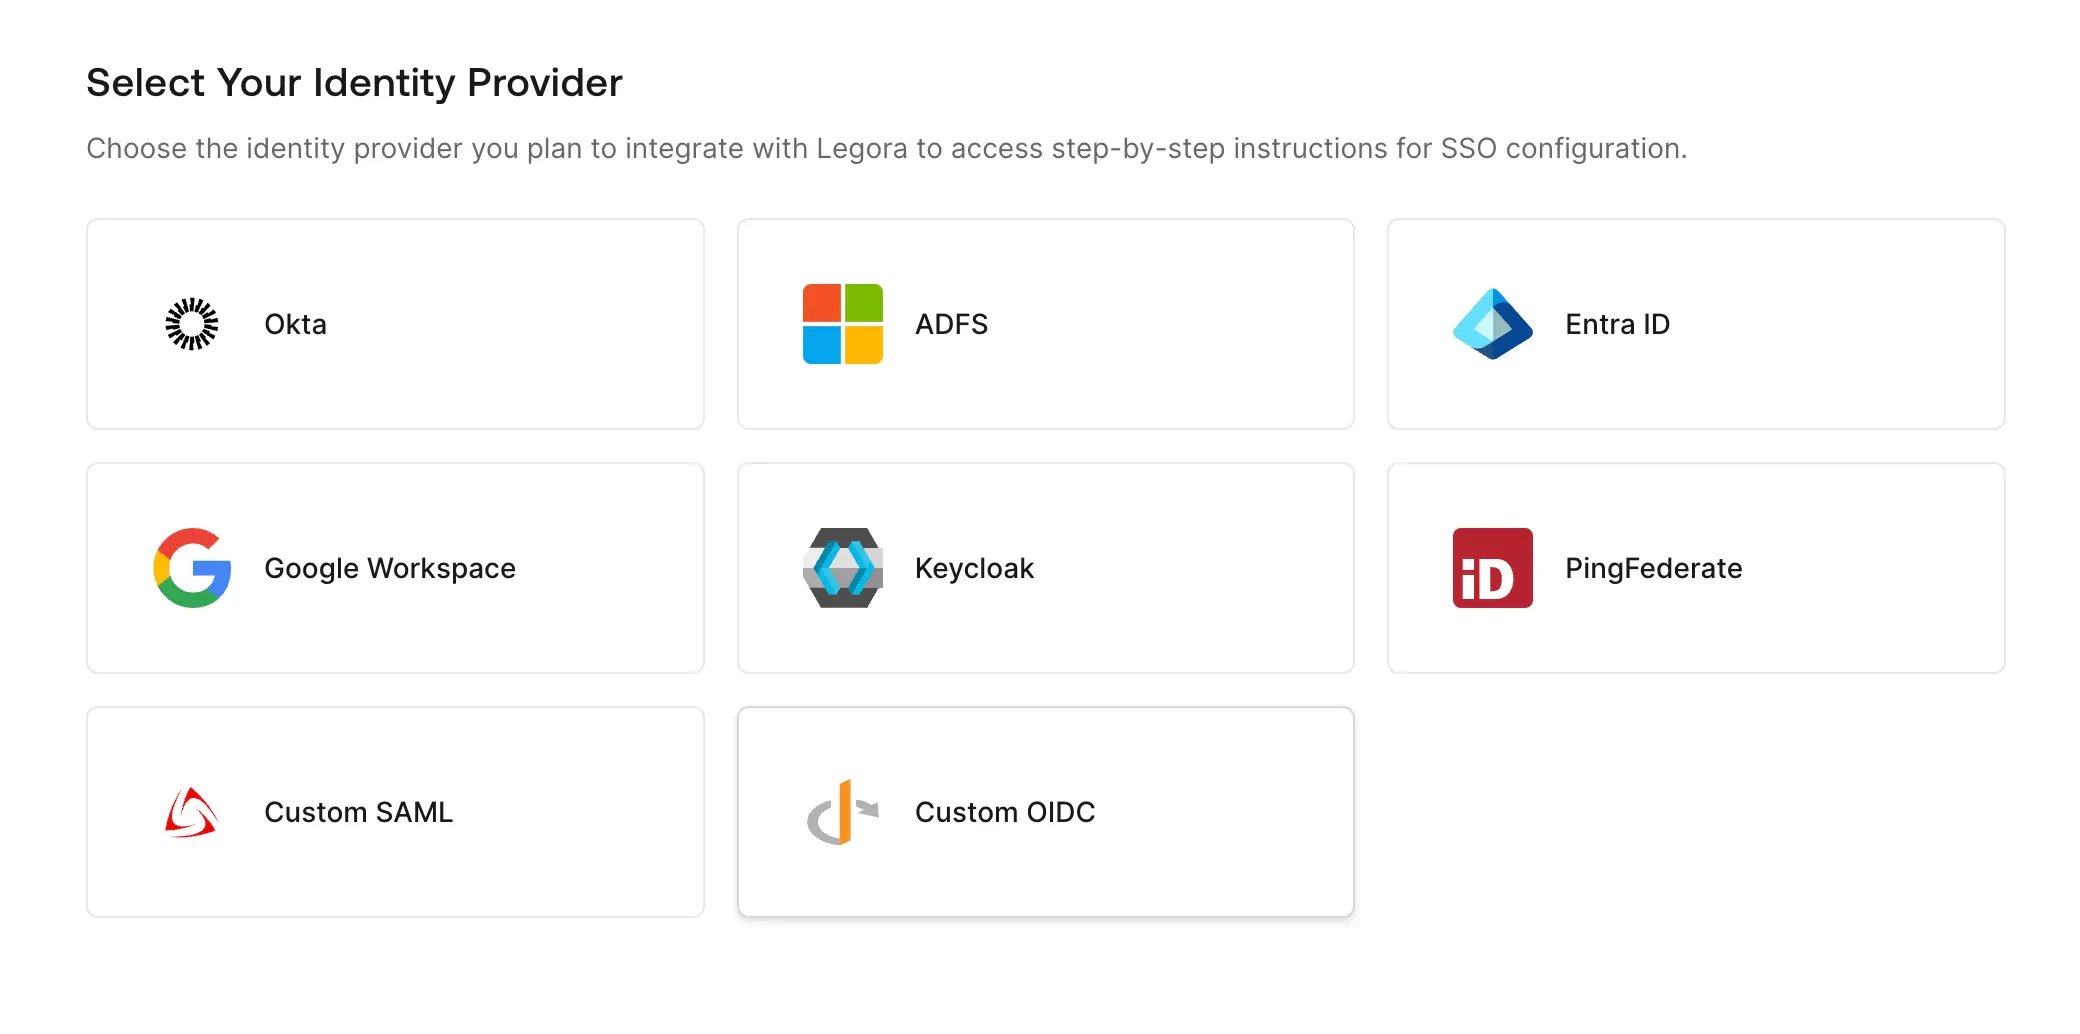 Seleccione Custom SAML
El flujo le proporcionará dos artefactos clave de nuestro sistema que necesitará para crear la aplicación SAML en su IdP:
1. **Single Sign-On URL**
2. **Service Provider Entity ID**
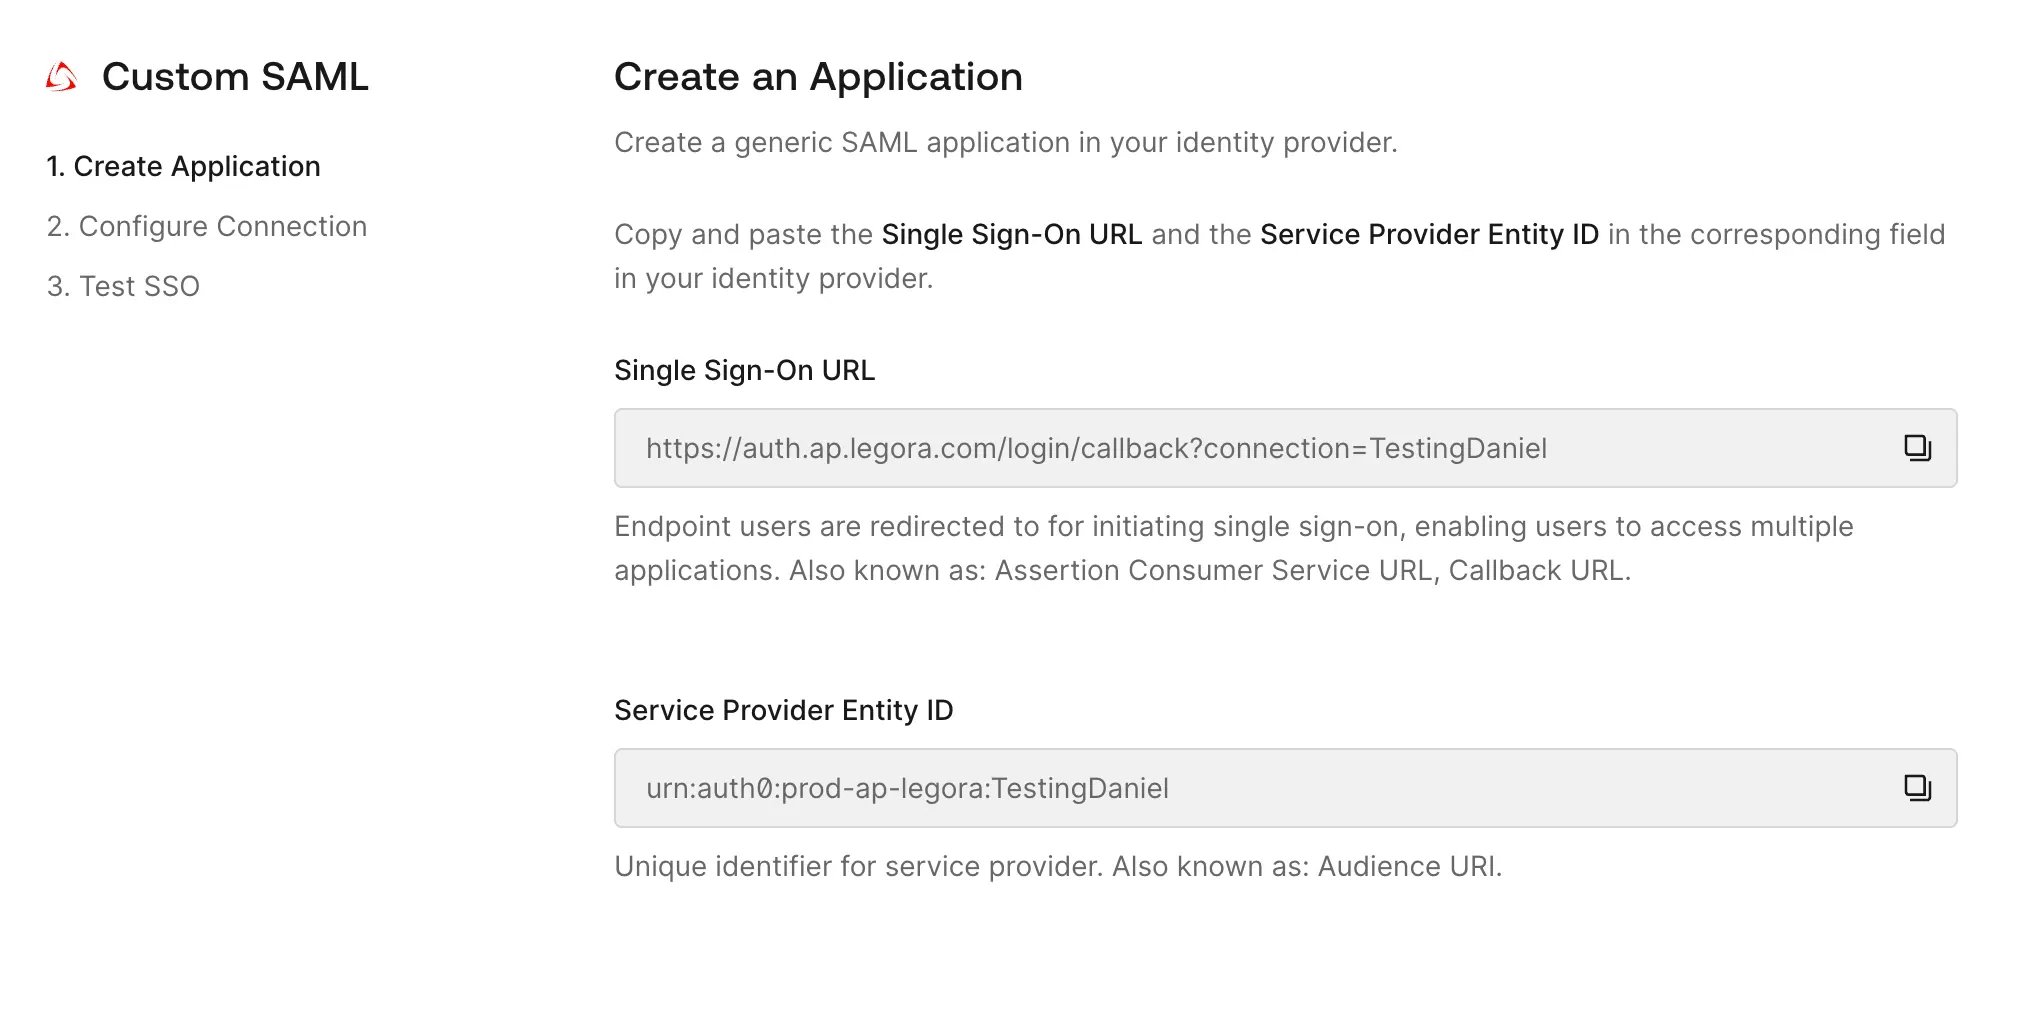 Con estos dos valores, realice las siguientes acciones en la consola de administración de su proveedor de identidad:
1. **Cree una aplicación SAML 2.0 nueva** para Legora.
2. Cuando se le pidan los detalles del proveedor de servicios, ingrese la **Single Sign-On URL** y el **Entity ID** exactamente como los muestra el flujo de configuración. Cópielos del flujo y no de esta página, porque los valores dependen de la región en la que se ejecuta su organización.
3. **Configure el mapeo de atributos (requerido):** Configure su IdP para enviar los siguientes atributos en la aserción SAML. Los nombres de los atributos deben coincidir exactamente, ya que Legora los usa para aprovisionar e identificar usuarios.
* `email`
* `given_name`
* `family_name`
Paso 3: Proporcione a Legora los detalles de su proveedor de identidad
Después de configurar la aplicación en su IdP, el siguiente paso del flujo es proporcionar a Legora los metadatos de su IdP. Tiene dos opciones:
* **Opción A (recomendada: configuración automática):** Proporciónenos la **Metadata URL** de su IdP. Esto permite la configuración más rápida y fiable.
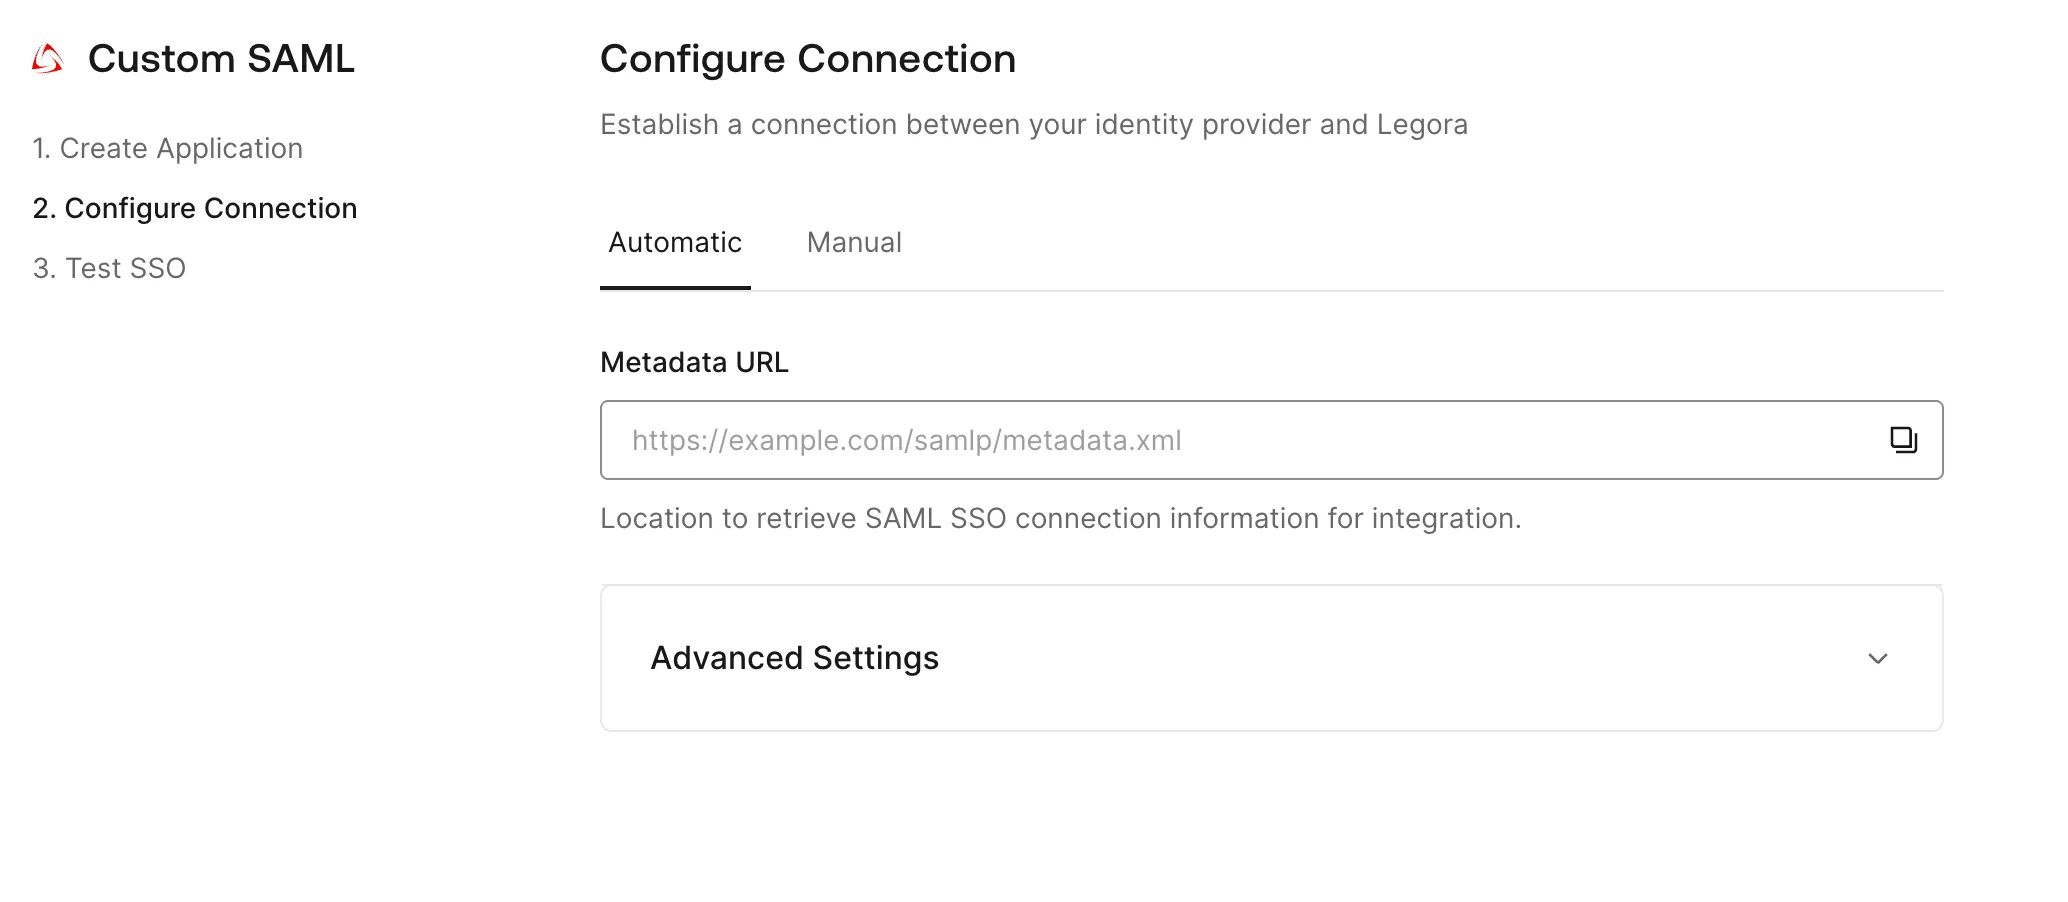 * **Opción B (configuración manual):** Si no hay una URL de metadatos disponible, deberá proporcionar de forma manual lo siguiente:
1. **Single Sign-On Login URL** (también conocida como SSO URL o SAML 2.0 Endpoint)
2. **X.509 Signing Certificate** (proporciónelo como un archivo adjunto, normalmente un `.pem` o `.cer`).
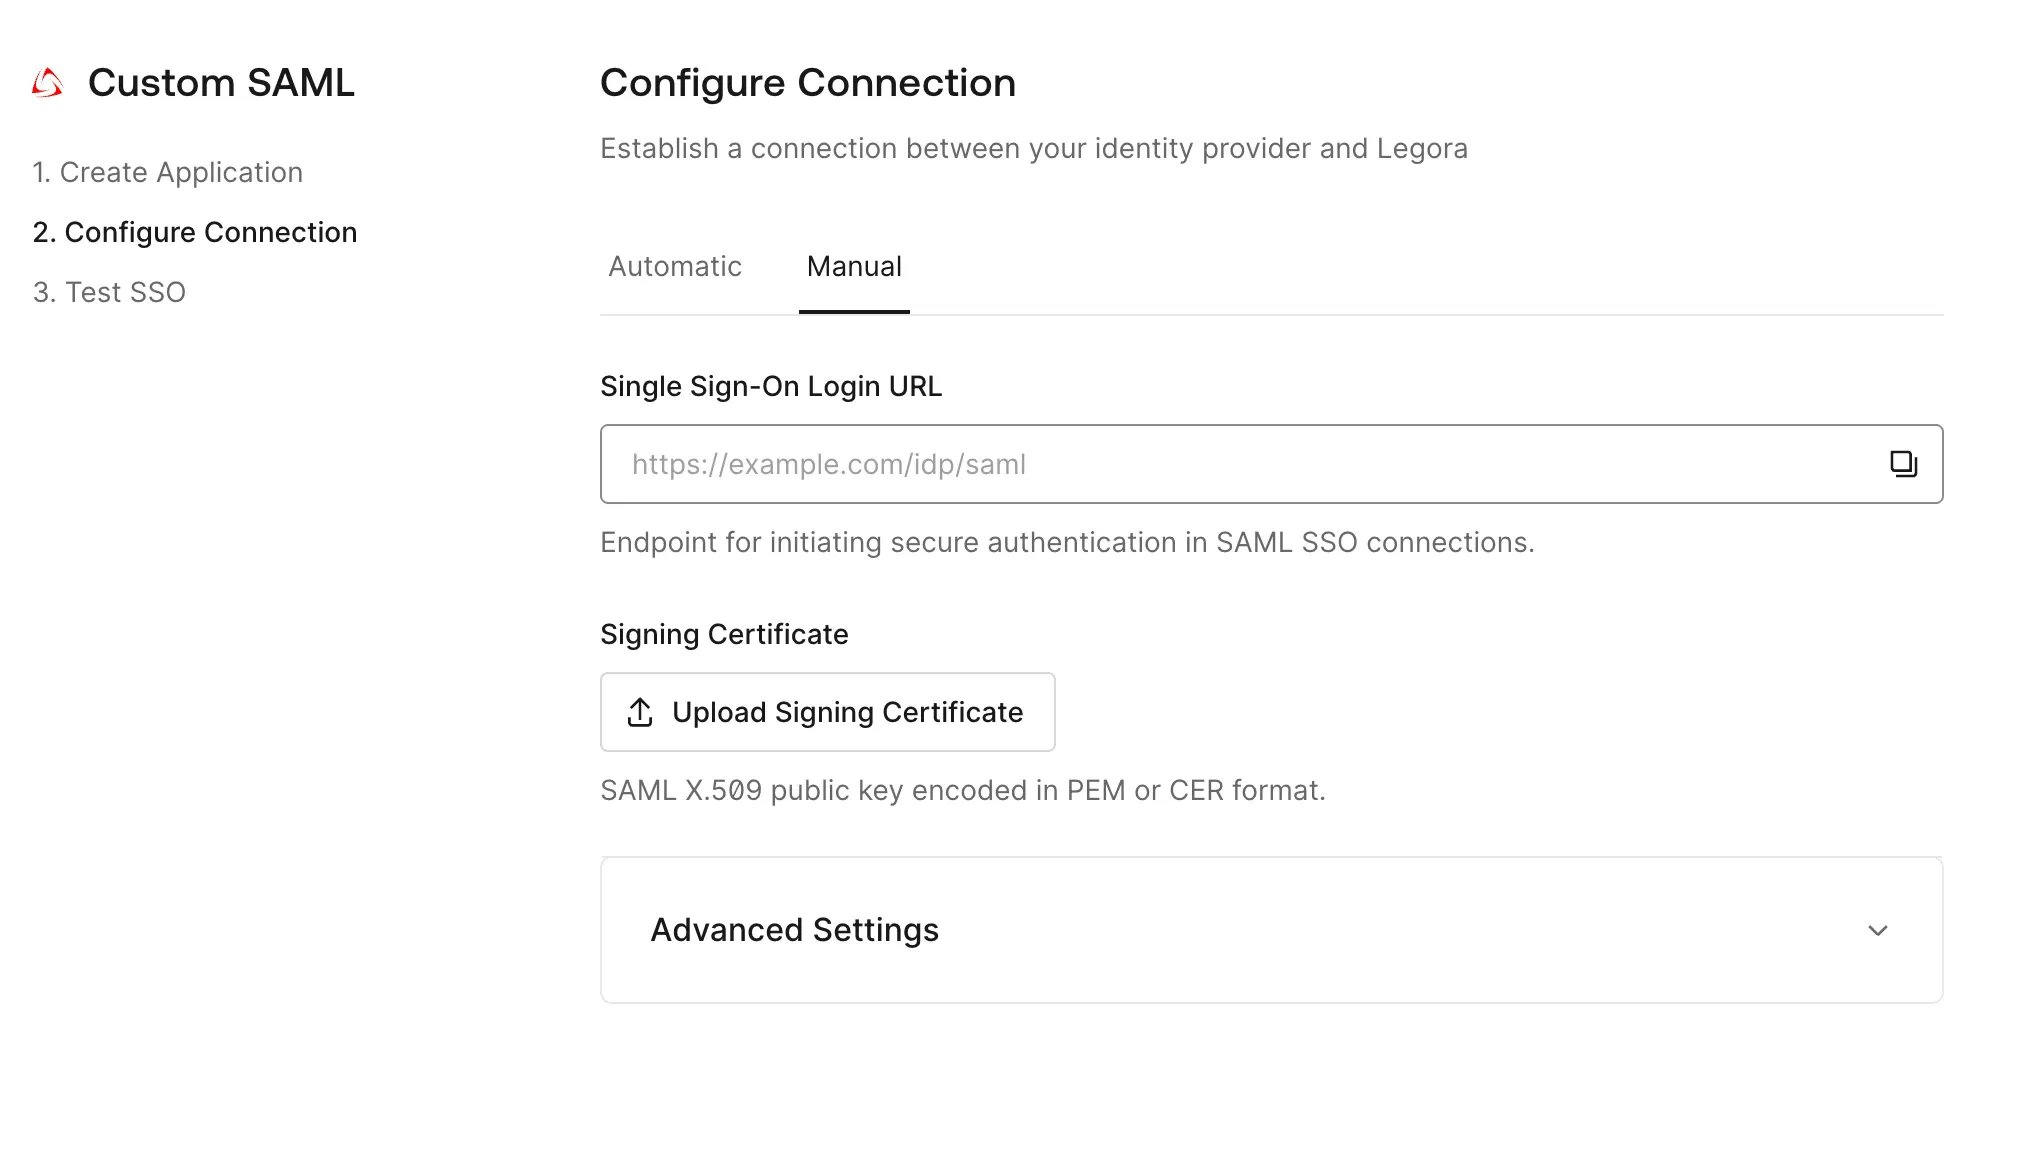 Estos detalles completan la relación de confianza.
Paso 4: Pruebe la conexión
Una vez que la conexión esté configurada en ambos lados, el último paso es probarla.
1. **Asigne un usuario de prueba:** En su proveedor de identidad, asegúrese de que el usuario con el que va a probar haya sido asignado o tenga acceso a la nueva aplicación SAML de Legora.
2. **Inicie la prueba:** En el siguiente paso del flujo, se le pedirá que pruebe la conexión.
3. **Inicie sesión:** Intente iniciar sesión en Legora. Debería ser redirigido a la página de inicio de sesión SSO de su organización. Tras una autenticación exitosa, volverá a iniciar sesión en Legora.
Si la prueba es exitosa, la conexión SSO está activa y lista para usarse.
***
Migrar al nuevo protocolo de autenticación de Legora
Esta sección solo aplica si su organización está migrando al nuevo protocolo de autenticación de Legora. Si está configurando SAML SSO por primera vez, habrá terminado después del Paso 4.
Agregue la configuración nueva junto a su configuración actual. No elimine ninguna URL ni ajuste existentes en ningún momento durante la migración.
Un registro de aplicación SAML está vinculado al Entity ID del proveedor de servicios, por lo que su registro de aplicación existente no se puede reorientar a la nueva plataforma. En su lugar, cree un registro de aplicación SAML **nuevo**:
1. En la consola de administración de su proveedor de identidad, cree un registro de aplicación SAML 2.0 nuevo para Legora.
2. Ingrese estos detalles del proveedor de servicios:
* **Entity ID**, **Audience URI** o **Identifier**: `https://sso.legora.com/`
* **ACS URL**, **Single Sign-On URL** o **Reply URL**: `https://sso.legora.com/api/oauth/saml`
3. Mapee los mismos atributos `email`, `given_name` y `family_name` descritos en el Paso 2.
4. Deje intacto su registro de aplicación SAML existente. Seguirá atendiendo los inicios de sesión hasta que su organización complete la migración.
5. Para probar la nueva conexión, desde su nombre en el menú, seleccione **Ajustes** > **Personas** > **Authentication migration**, luego ejecute la prueba de conexión de su conexión SSO y confirme que muestre **Passed**.
Las conexiones de Microsoft Entra ID usan OIDC en la nueva plataforma, no SAML. Legora no admite varios registros de aplicaciones SAML en el mismo inquilino de Entra, por lo que mueva esas conexiones a OIDC como parte de la migración. Consulte [Descripción general de la integración: Entra ID Single Sign-on](/es-LA/integration-overview-entra-id-single-sign-on).
Para la lista completa de tareas de migración, incluidas las URL de callback de integración, las reglas de firewall y los pasos de despliegue, consulte [Guía de administración de TI: el nuevo protocolo de autenticación de Legora](/es-LA/it-admin-guide-legora-s-new-authentication-protocol).
***
Solución de problemas
* **El inicio de sesión falla / usuario no encontrado**: Esto suele deberse a un mapeo de atributos incorrecto. Asegúrese de que `email`, `given_name` y `family_name` se envíen exactamente con esos nombres en la aserción SAML. También confirme que el usuario de prueba esté asignado a la aplicación en su IdP.
* **Problemas de redirección o solicitud no válida**: Esto puede ocurrir si la Single Sign-On URL o el Entity ID en la configuración de su IdP no coinciden exactamente con los valores proporcionados por Legora. Verifique estos valores de nuevo.
Si sigue teniendo problemas, contacte a nuestro equipo de soporte para obtener ayuda.