

Dieser Artikel wurde maschinell übersetzt.
Integrationsleitfaden: SAML 2.0 Single Sign-On
Dieser Leitfaden gibt IT-Administratorinnen und -Administratoren Anweisungen, um Single Sign-On (SSO) zwischen Ihrem SAML-2.0-konformen Identitätsanbieter (IdP) und der Legora-Plattform einzurichten. Damit können sich Ihre Nutzerinnen und Nutzer mit ihren Unternehmensanmeldedaten bei Legora anmelden.So funktioniert es
Die SSO-Umsetzung von Legora nutzt das SAML-2.0-Protokoll. Die Konfiguration ist ein interaktiver, geführter Prozess, der eine Vertrauensbeziehung zwischen dem IdP Ihrer Organisation (etwa Okta, ADFS, PingFederate) und Legora herstellt. Das geschieht durch den Austausch von SAML-Metadaten zwischen Ihrem IT-Team und unserer Plattform.Voraussetzungen
- Sie müssen administrativen Zugriff auf den SAML-2.0-Identitätsanbieter Ihrer Organisation haben.
- Sie müssen Administratorin oder Administrator in Ihrer Legora-Organisation sein.
Einrichtungsanweisungen
Der Einrichtungsprozess ist ein geführter Ablauf, bei dem Konfigurationsdetails zwischen Ihrem Identitätsanbieter und der Legora-Plattform ausgetauscht werden.Schritt 1: Die SSO-Anfrage starten
Bitte wenden Sie sich zunächst an Ihre Legora-Ansprechperson oder unser Support-Team. Sie müssen den Namen der Legora-Organisation angeben, für die Sie SSO aktivieren möchten. Sobald Sie uns informiert haben, starten wir auf unserer Seite einen SSO-Konfigurationsablauf.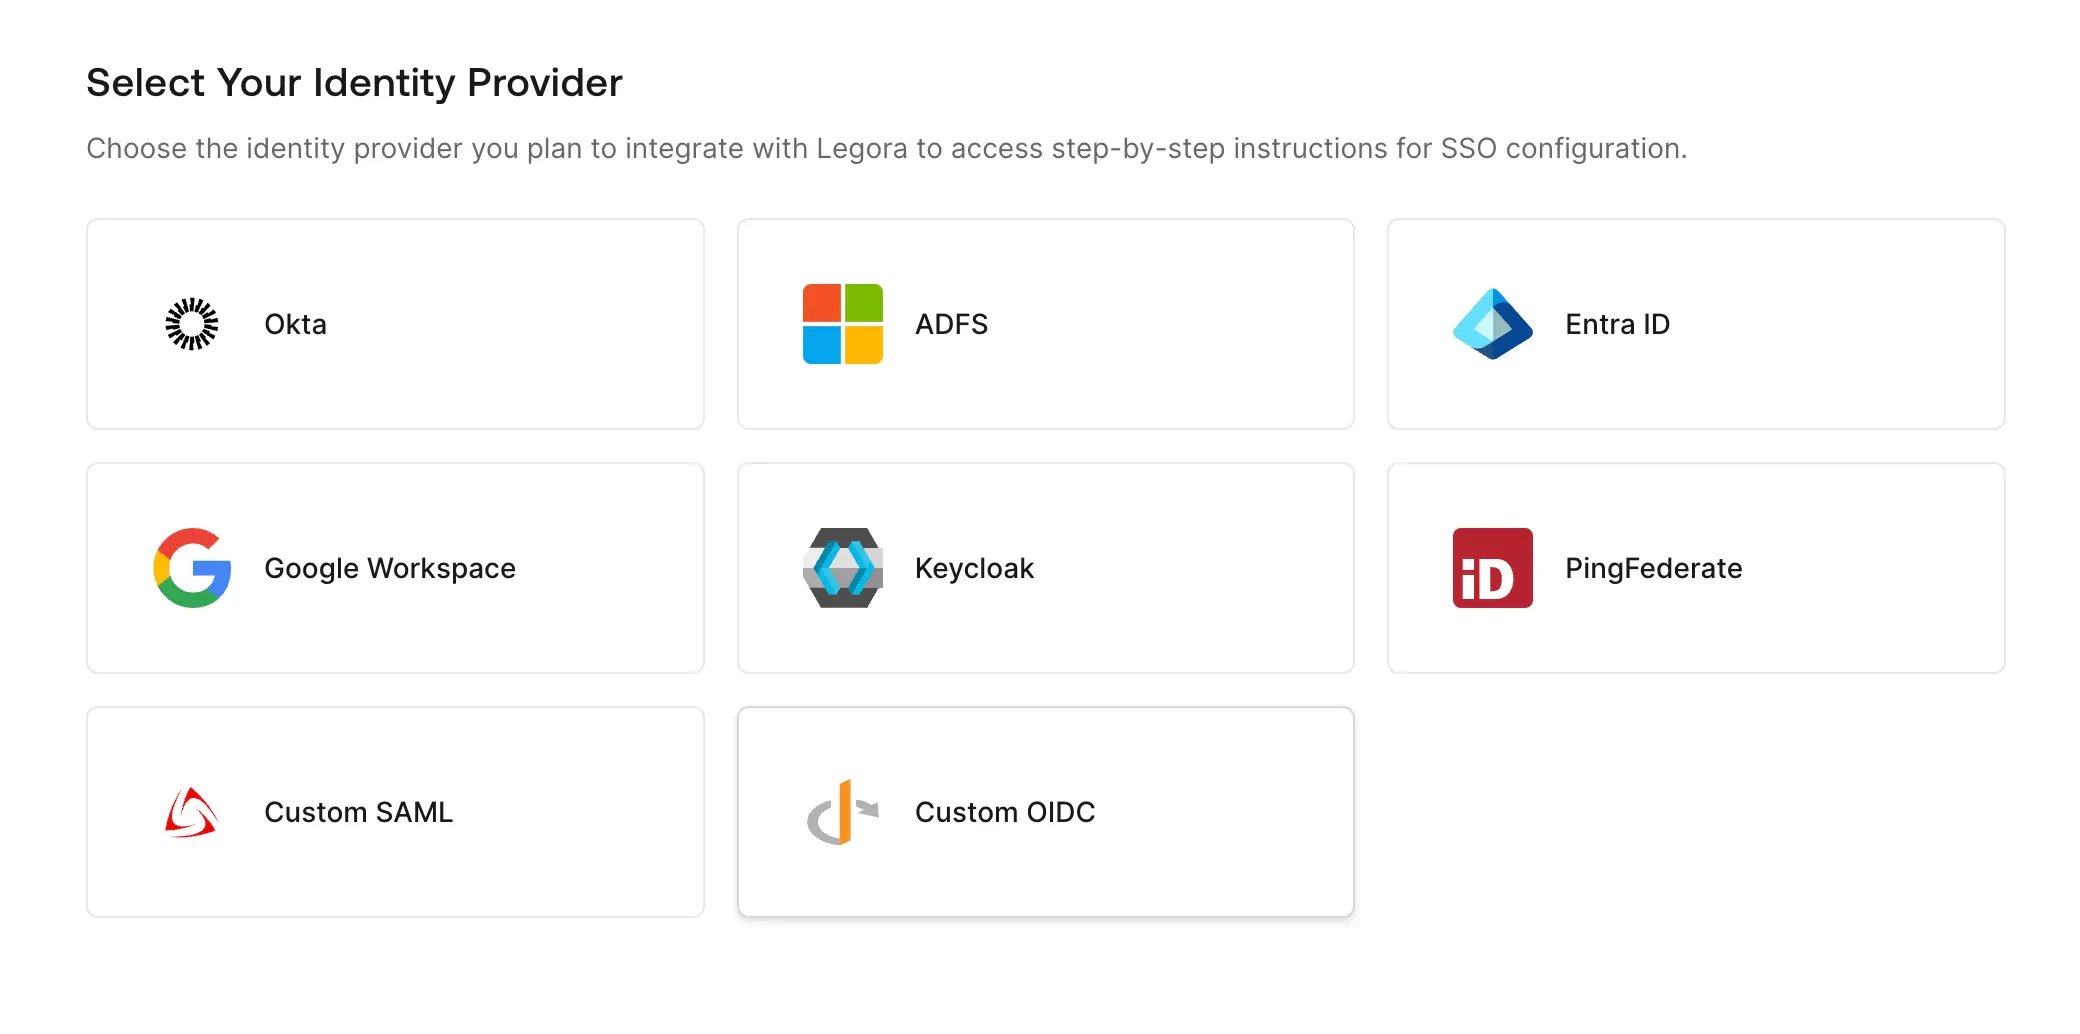
Schritt 2: Ihren Identitätsanbieter mit den Angaben von Legora konfigurieren
Der Ablauf stellt Ihnen zwei zentrale Artefakte aus unserem System bereit, die Sie brauchen, um die SAML-Anwendung in Ihrem IdP anzulegen:- Single Sign-On URL
-
Service Provider Entity ID
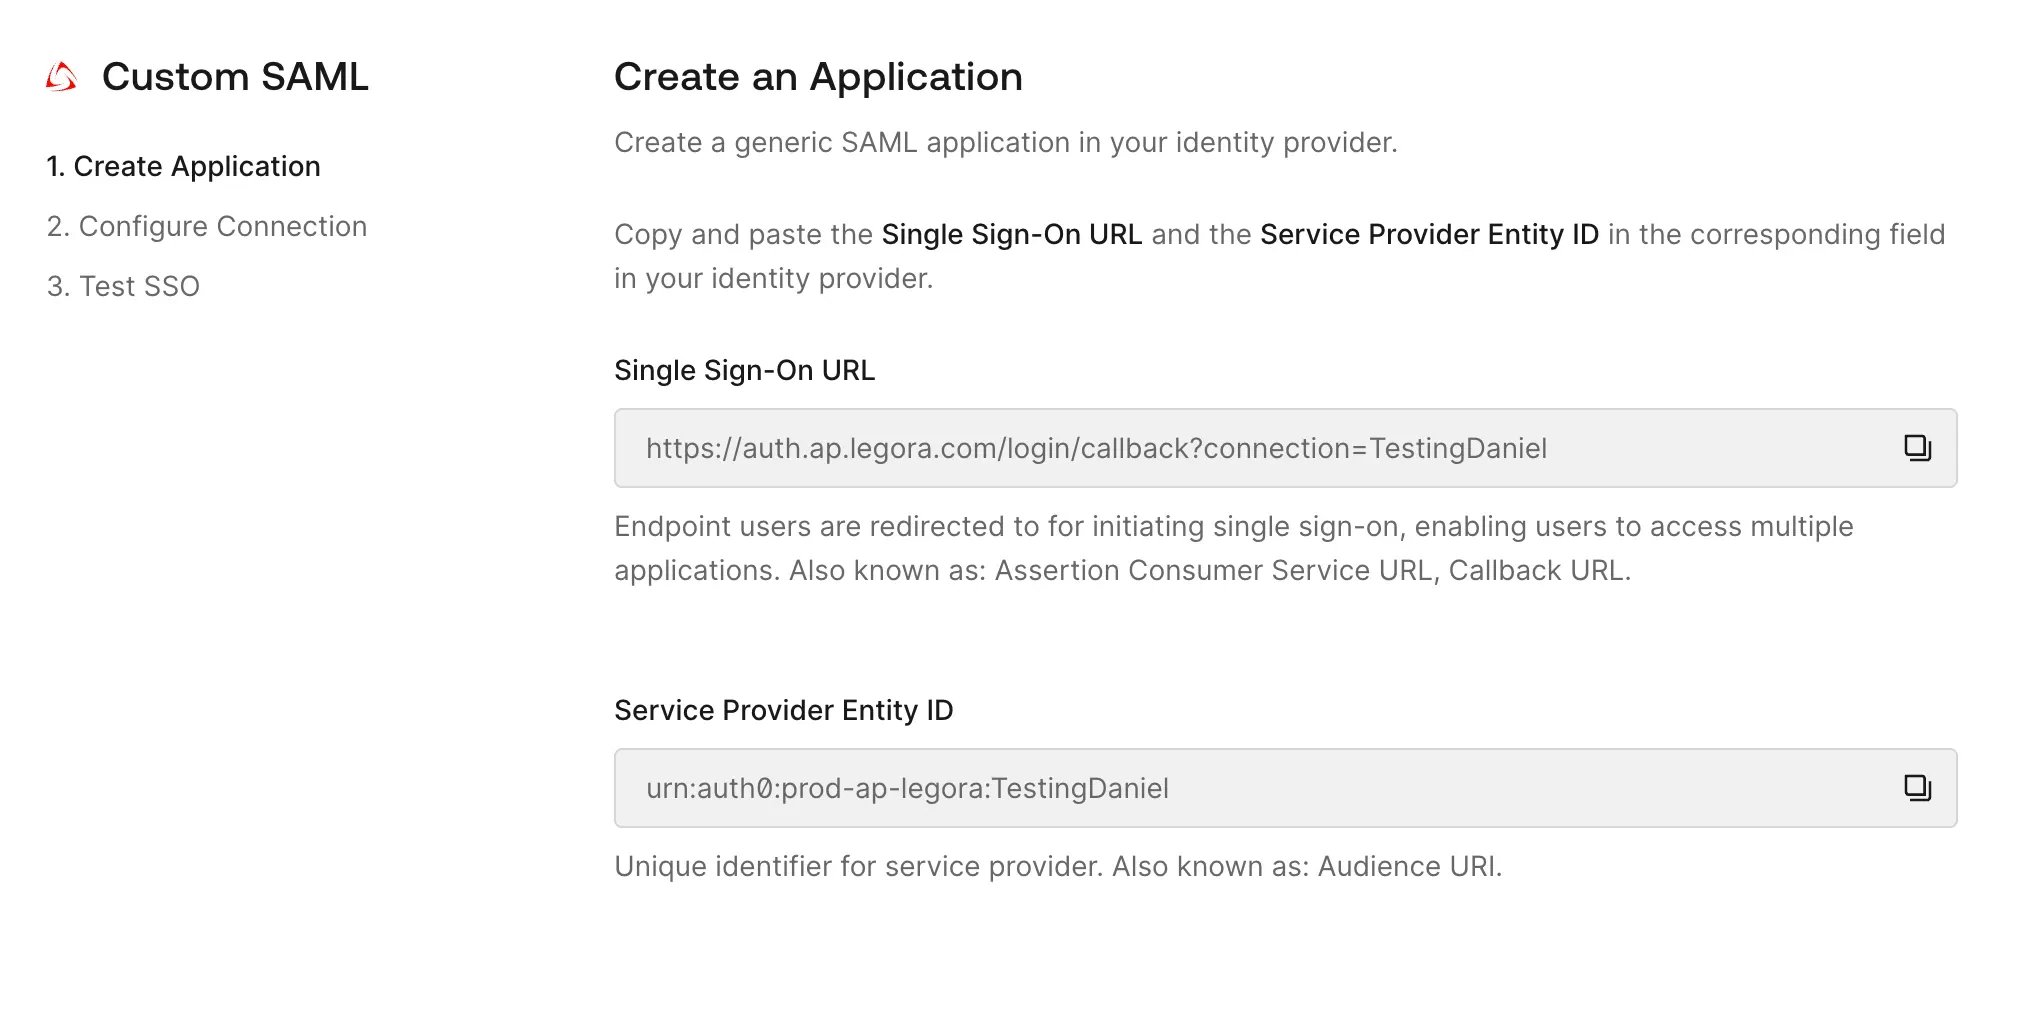
- Legen Sie eine neue SAML-2.0-Anwendung für Legora an.
- Wenn Sie nach den Service-Provider-Angaben gefragt werden, tragen Sie die Single Sign-On URL und die Entity ID genau so ein, wie der Einrichtungsablauf sie anzeigt. Kopieren Sie sie aus dem Ablauf, nicht von dieser Seite, weil die Werte von der Region abhängen, in der Ihre Organisation läuft.
-
Attributzuordnung konfigurieren (erforderlich): Konfigurieren Sie Ihren IdP so, dass die folgenden Attribute in der SAML-Assertion gesendet werden. Die Attributnamen müssen genau übereinstimmen, weil Legora sie zur Bereitstellung und Identifizierung von Nutzerinnen und Nutzern verwendet.
-
email -
given_name -
family_name
-
Schritt 3: Die Angaben Ihres Identitätsanbieters an Legora übermitteln
Nachdem Sie die Anwendung in Ihrem IdP konfiguriert haben, besteht der nächste Schritt im Ablauf darin, Legora die Metadaten Ihres IdP zu übermitteln. Sie haben zwei Optionen:-
Option A (empfohlen – automatische Konfiguration): Übermitteln Sie uns die Metadata URL Ihres IdP. Das ermöglicht die schnellste und zuverlässigste Konfiguration.
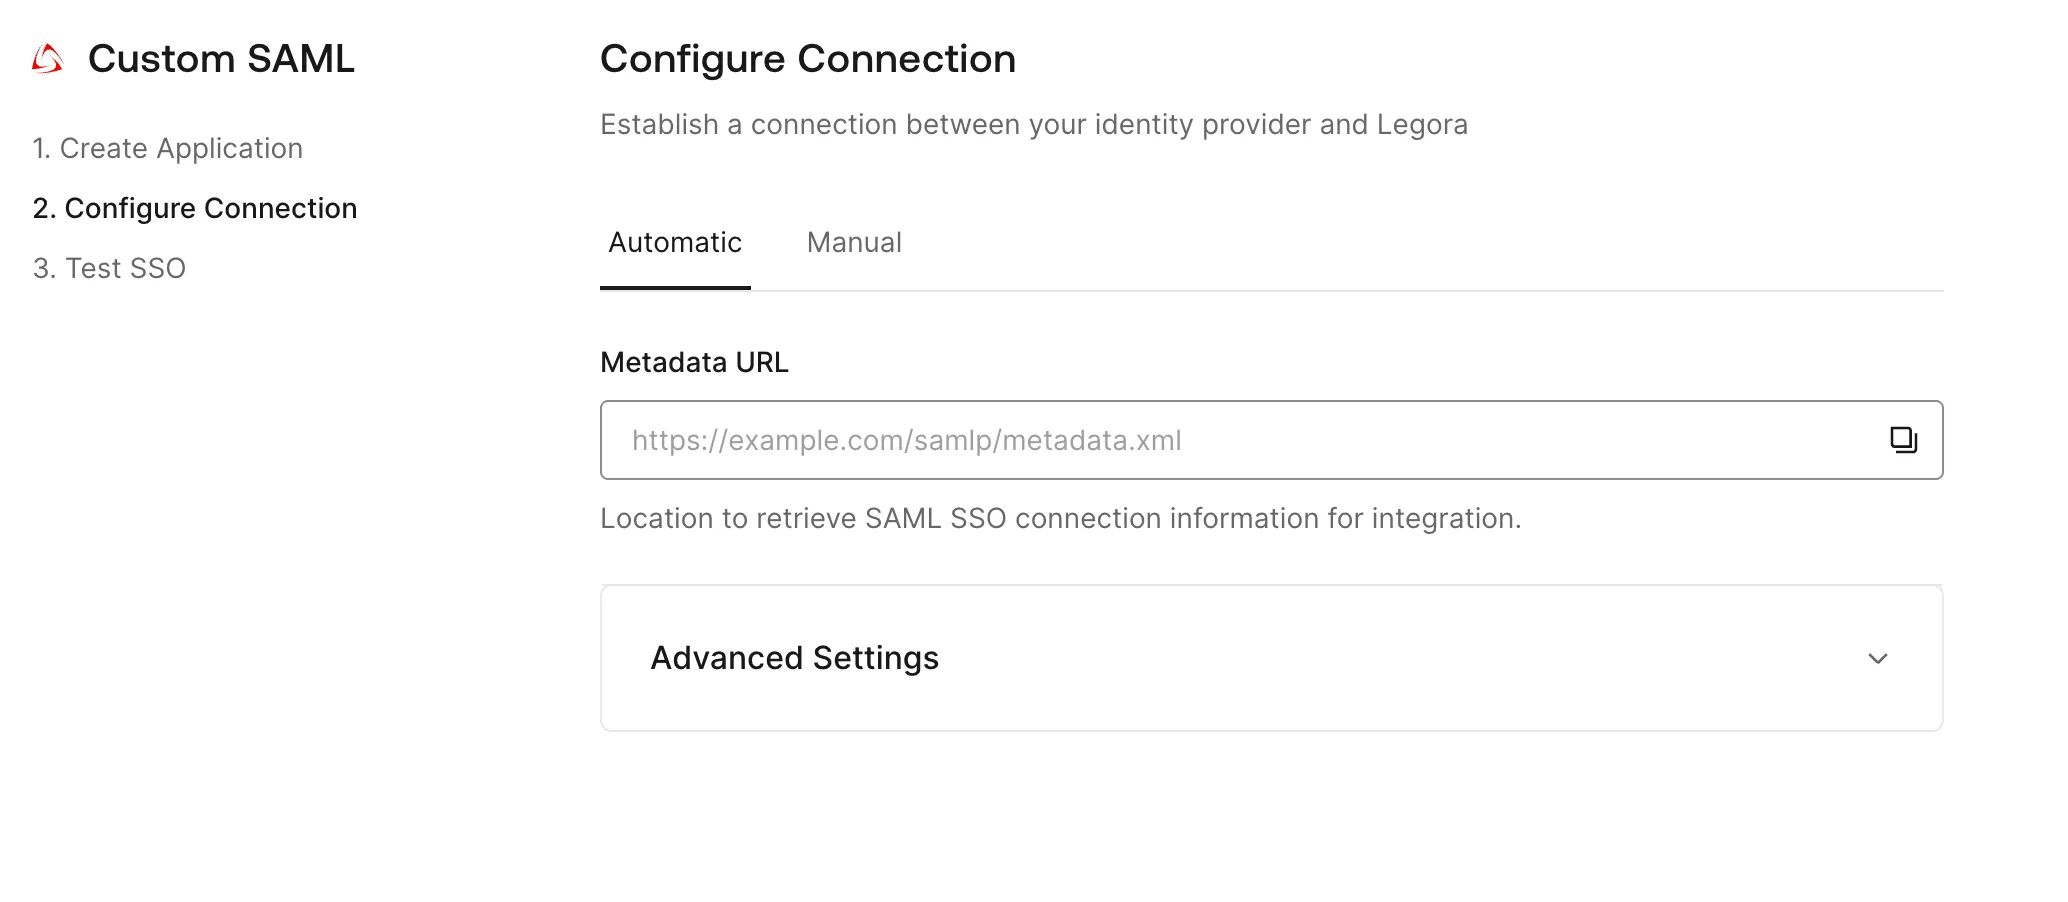
-
Option B (manuelle Konfiguration): Ist keine Metadata-URL verfügbar, müssen Sie Folgendes manuell übermitteln:
- Single Sign-On Login URL (auch als SSO URL oder SAML-2.0-Endpunkt bekannt)
-
X.509 Signing Certificate (bitte als angehängte Datei, typischerweise
.pemoder.cer).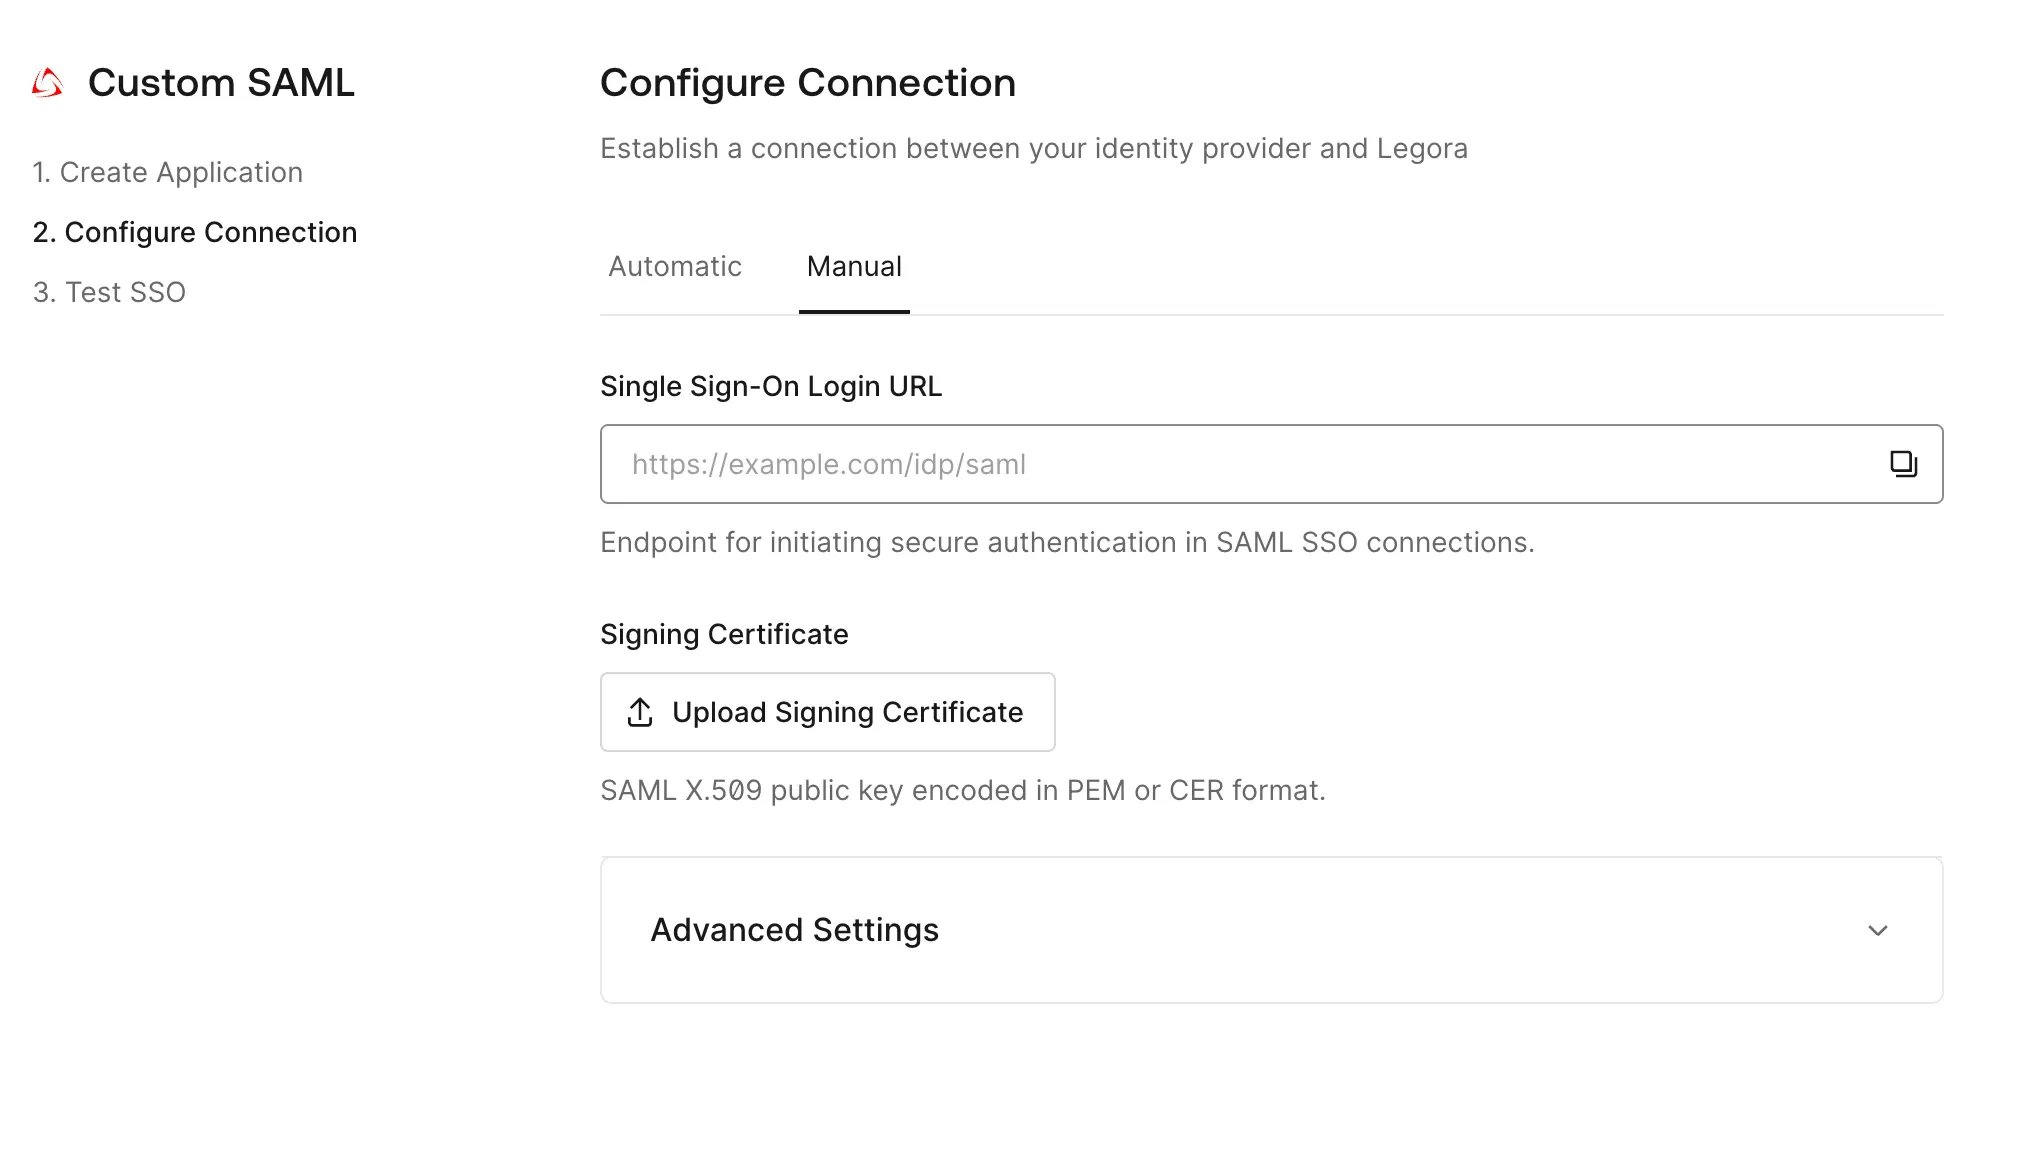
Schritt 4: Die Verbindung testen
Sobald die Verbindung auf beiden Seiten konfiguriert ist, ist der letzte Schritt der Test.- Eine Testnutzerin oder einen Testnutzer zuweisen: Stellen Sie in Ihrem Identitätsanbieter sicher, dass die Person, mit der Sie testen, der neuen Legora-SAML-Anwendung zugewiesen ist oder Zugriff darauf hat.
- Den Test starten: Im nächsten Schritt des Ablaufs werden Sie aufgefordert, die Verbindung zu testen.
- Anmelden: Versuchen Sie, sich bei Legora anzumelden. Sie sollten zur SSO-Anmeldeseite Ihrer Organisation weitergeleitet werden. Nach erfolgreicher Authentifizierung sind Sie wieder bei Legora angemeldet.
Auf das neue Authentifizierungsprotokoll von Legora umstellen
Dieser Abschnitt gilt nur, wenn Ihre Organisation auf das neue Authentifizierungsprotokoll von Legora umstellt. Richten Sie SAML-SSO zum ersten Mal ein, sind Sie nach Schritt 4 fertig. Fügen Sie die neue Konfiguration neben Ihrer aktuellen Einrichtung hinzu. Entfernen Sie während der Migration an keinem Punkt bestehende URLs oder Einstellungen. Eine SAML-App-Registrierung ist an die Entity ID des Service Providers gebunden. Ihre bestehende App-Registrierung kann daher nicht auf die neue Plattform umgehängt werden. Legen Sie stattdessen eine neue SAML-App-Registrierung an:- Legen Sie in der Administrationskonsole Ihres Identitätsanbieters eine neue SAML-2.0-App-Registrierung für Legora an.
-
Tragen Sie diese Service-Provider-Angaben ein:
-
Entity ID, Audience URI oder Identifier:
https://sso.legora.com/ -
ACS URL, Single Sign-On URL oder Reply URL:
https://sso.legora.com/api/oauth/saml
-
Entity ID, Audience URI oder Identifier:
-
Ordnen Sie dieselben Attribute
email,given_nameundfamily_namezu, die in Schritt 2 beschrieben sind. - Lassen Sie Ihre bestehende SAML-App-Registrierung unverändert. Sie bedient Anmeldungen weiter, bis Ihre Organisation die Migration abschließt.
- Um die neue Verbindung zu testen, wählen Sie über Ihren Namen im Menü Einstellungen > Personen > Authentifizierungsmigration, führen Sie den Verbindungstest für Ihre SSO-Verbindung aus und bestätigen Sie, dass Bestanden angezeigt wird.
Fehlerbehebung
-
Anmeldung fehlgeschlagen / Nutzer nicht gefunden: Das liegt oft an einer falschen Attributzuordnung. Stellen Sie sicher, dass
email,given_nameundfamily_namegenau unter diesen Namen in der SAML-Assertion gesendet werden. Bestätigen Sie außerdem, dass die Testperson in Ihrem IdP der Anwendung zugewiesen ist. - Weiterleitungsprobleme oder ungültige Anfrage: Das kann geschehen, wenn die Single Sign-On URL oder die Entity ID in der IdP-Konfiguration nicht genau mit den von Legora bereitgestellten Werten übereinstimmt. Prüfen Sie diese Werte.